


Neue Goldgrube für Hacker: Gestohlene KI-Zugangsdaten werden auf dem Schwarzmarkt verkauft
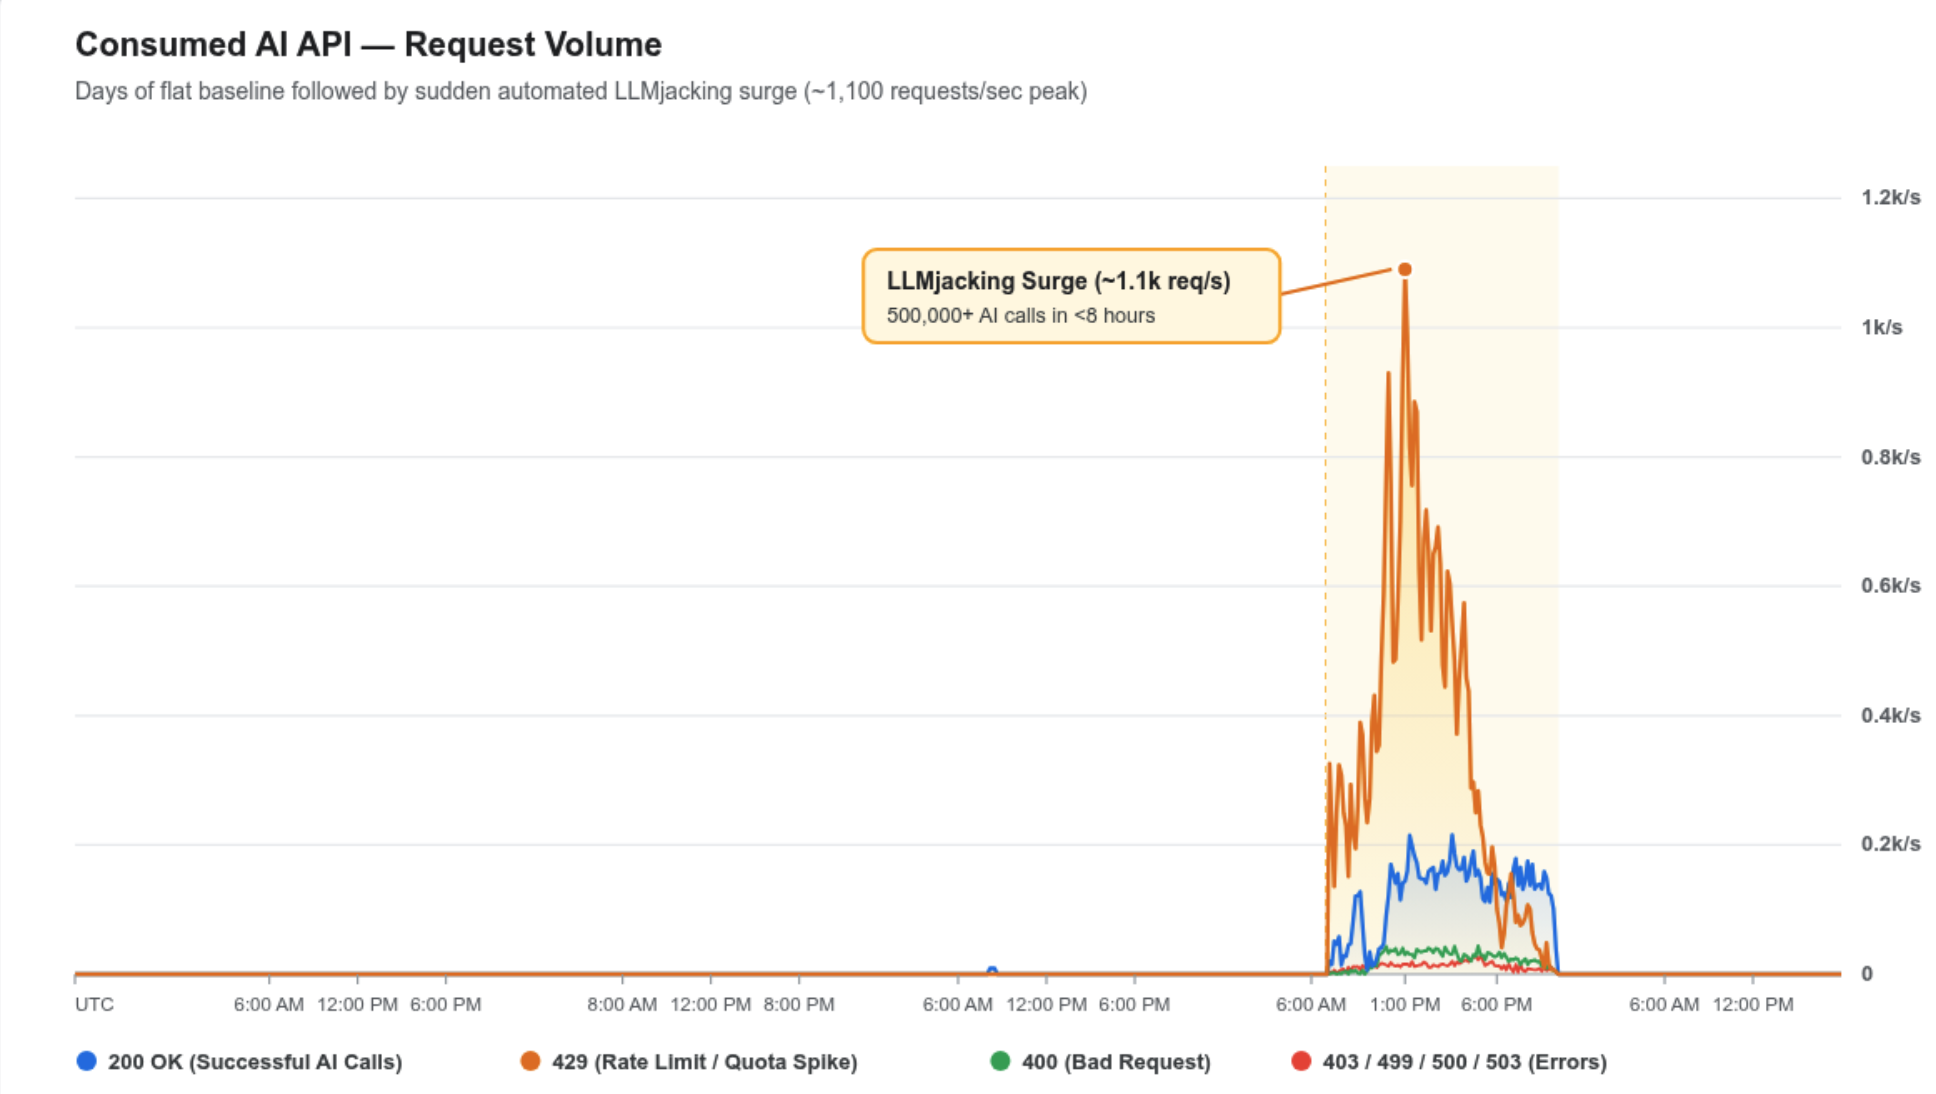
Cyberkriminelle nutzen die wachsende Nachfrage nach künstlicher Intelligenz auf neue Weise aus: Sie stehlen KI-Konten und Cloud-Zugangsdaten von Unternehmen, um kostspielige KI-Aufgaben auf deren Rechnung auszuführen. Dieses sogenannte LLMjacking kann laut Googles Threat Intelligence Group (GTIG) innerhalb weniger Minuten Cloud-Kosten von mehr als umgerechnet rund 89.000 Euro verursachen.
Als Einstieg dienen meist öffentlich erreichbare KI-Endpunkte oder gestohlene API-Schlüssel und Cloud-Zugangsdaten. Dazu gehören Identitätstoken, Schlüssel für Dienstkonten, persönliche GitHub-Zugriffstoken und aktive Sitzungstoken. Nach dem Eindringen in die Unternehmensinfrastruktur versuchen die Angreifer, ihre Berechtigungen auszuweiten, dauerhaften Zugriff einzurichten und wertvolle KI-Ressourcen aufzuspüren.
Ziel ist es, mit den gestohlenen Zugängen Geld zu verdienen. Dafür führen die Täter eigene KI-Aufgaben aus, leiten Anfragen über kompromittierte Konten oder verkaufen den Zugriff weiter. Google beschreibt dies als kommerzielle Ausbeutung und unbefugte Nutzung der Ressourcen von Basismodellen durch die Weiterleitung von Token, automatisiertes Modell-Streaming und die Bereitstellung von GPUs.
Während beim Cryptojacking die Kosten nach und nach steigen, kann LLMjacking nahezu unmittelbar enorme finanzielle Schäden verursachen. Eine als UNC6993 erfasste Gruppe hat laut Google Kosten von mehr als umgerechnet rund 89.000 Euro ausgelöst, nachdem sie LLM-API-Schlüssel erbeutet und Dienste im Cloud-Projekt eines Opfers aktiviert hatte.
In einem anderen Fall haben Angreifer für kompromittierte Konten nutzungsabhängig abgerechnete Tarife gebucht, Premium-KI-Modelle ausgewählt und Inferenzaufgaben in großem Umfang gestartet. Um Nutzungslimits zu umgehen, haben sie wiederholt kurzlebige Dienstkonten angelegt und gelöscht. Dabei haben sie das Abrechnungsdashboard des Opfers überwacht.
Laut Google entwickelt sich rund um LLMjacking ein spezialisiertes kriminelles Ökosystem. Einige Gruppen konzentrieren sich auf das Eindringen in Unternehmensumgebungen. Andere betreiben als sogenannte "LLM Mixer" Gateways, die gestohlene Zugangsdaten bündeln, Anfragen weiterleiten und unbefugten KI-Zugriff an Kunden auf dem Schwarzmarkt verkaufen.
Die GTIG erwartet, dass Cyberkriminelle mit dem Wachstum des KI-Dienstleistungsmarktes verstärkt auf LLMjacking setzen werden. Google fordert Unternehmen auf, ihre KI-Plattformen besser zu überwachen und jede unbefugte Änderung an KI-Konten oder -Diensten als kritischen Sicherheitsvorfall zu behandeln. Zudem empfiehlt das Unternehmen das Prinzip der geringsten Berechtigungen: Nutzer und Konten sollen ausschließlich die Zugriffsrechte erhalten, die sie tatsächlich benötigen.
Quelle(n)
 Als bevorzugte Quelle auf Google hinzufügen


