


Hacker manipulieren Supermarkt-Kühlanlagen: Cyberangriff bedroht Lebensmittelversorgung
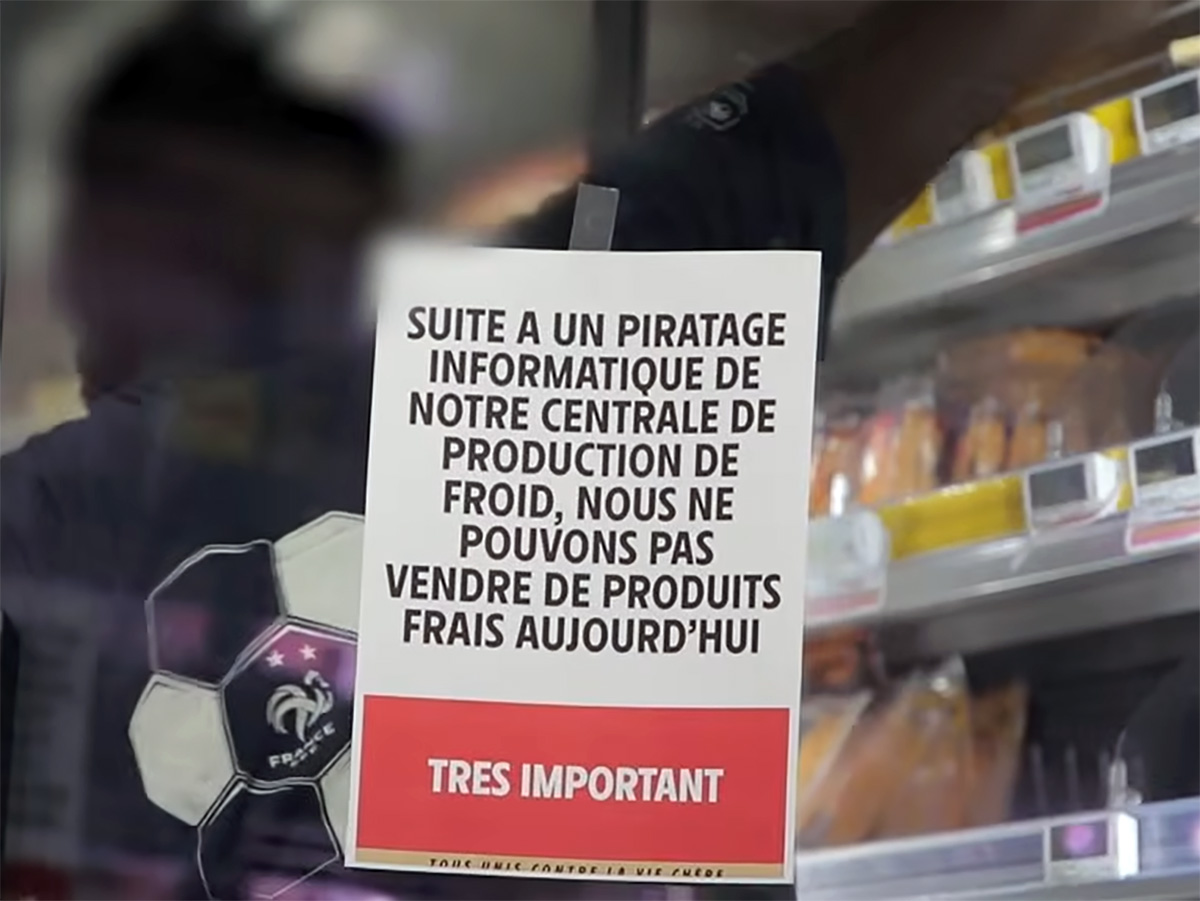
Ein Cyberangriff in Frankreich zeigt, wie ernst die Bedrohung für die Lebensmittelversorgung mittlerweile ist. Angreifer manipulierten die intelligenten Temperatursteuerungen einer großen Supermarktkette, sodass sämtliche betroffenen Lebensmittel entsorgt werden mussten.
Der Schaden durch die vernichteten Lebensmittel beläuft sich auf mehrere zehn Millionen Euro. Allerdings sind es nicht die finanziellen Folgen, die Frankreichs Cybersicherheitsbehörden in höchste Alarmbereitschaft versetzt haben.
In der Nacht zum 11. Oktober übernahmen Angreifer die Kontrolle über die Kühlanlagen in Hunderten französischen Supermärkten und versetzten Kühl- und Gefrierschränke in den Abtaumodus. Dabei sollen die Temperaturen auf bis zu 50 °C gestiegen sein. Les Mousquetaires, der Eigentümer der Supermarktkette Intermarché, erklärt, dass die betroffenen Filialen sämtliche betroffene Lebensmittel entsorgen mussten. Der Unternehmenschef rechnet mit Schäden in Höhe von mehreren zehn Millionen Euro. Auch Carrefour, Coopérative U, Monoprix und E.Leclerc waren betroffen. Einige Handelsketten berichten allerdings, dass ihre Mitarbeiter schnell reagiert haben und dadurch einen Großteil der Waren retten konnten.
Als Einfallstor dienten die Fernsteuerungen der Kühlanlagen, insbesondere die Modelle Danfoss AK-SM und AK-SC, die von Kältetechnik-Dienstleistern über das Internet verwaltet werden. Laut Danfoss handelt es sich überwiegend um ältere Hardware, für die keine Updates mehr bereitgestellt werden. Die französische Cybersicherheitsstelle CERT-FR hat ihre Warnung inzwischen auf Geräte der Reihen Copeland xWeb und Dixell xWeb ausgeweitet. Die Behörde weist außerdem darauf hin, dass ein Zurücksetzen nicht mehr unterstützter Geräte auf die Werkseinstellungen keine Lösung darstellt, da diese anschließend einfach erneut kompromittiert werden können. Bislang hat sich niemand zu dem Angriff bekannt. Auch wie die Täter in die Systeme eindringen konnten, ist derzeit noch nicht bestätigt.
Hacker nehmen allerdings gezielt solche in Vergessenheit geratenen Geräte ins Visier, deren Verwaltungsoberflächen offen über das Internet erreichbar sind. Häufig wurden sie vor Jahren von einem Dienstleister installiert und anschließend kaum noch beachtet. Sicherheitsforscher von Claroty warnten bereits im August vor Tausenden öffentlich zugänglichen Danfoss-Steuerungen. Danfoss selbst hatte zudem auf ähnliche Angriffe auf Supermärkte in Russland und Israel im Jahr 2022 hingewiesen.
Besonders brisant ist der Angriff aufgrund seiner möglichen Auswirkungen auf die Lebensmittelversorgung. Supermärkte arbeiten mit geringen Gewinnmargen und eng getakteten Warenumschlägen. Verdorbene Lebensmittel lassen sich nicht einfach über Nacht ersetzen. Ein gezielter Angriff auf Supermärkte in der Hauptstadt eines feindlichen Landes könnte beispielsweise zu leeren Regalen führen. Reuters zitiert außerdem einen Analysten, dem zufolge es auch in Spanien, Portugal, Polen, Deutschland und Belgien entsprechende Vorfälle gegeben haben soll.
Bislang wirken solche Cyberangriffe auf öffentliche Infrastrukturen vor allem wie Machbarkeitsdemonstrationen, mit denen Angreifer ihre Fähigkeiten und die Reaktionen der Betroffenen testen. Im Jahr 2021 verschaffte sich ein Angreifer Zugang zu einem Wasserwerk in Oldsmar im US-Bundesstaat Florida und versuchte, die Konzentration von Natronlauge im Wasser zu erhöhen. Nur weil ein Mitarbeiter die Bewegungen des Mauszeigers beobachtete, konnte der Angriff gestoppt werden. Bereits 2015 legte ein Cyberangriff das ukrainische Stromnetz teilweise lahm, sodass rund 230.000 Kunden ohne Strom waren. Auch der Pipelinebetreiber Colonial Pipeline und der Fleischverarbeiter JBS kamen durch Ransomware-Angriffe zum Stillstand. An der US-Ostküste führte der Angriff auf Colonial Pipeline zu Engpässen bei der Kraftstoffversorgung.
Die Ursache scheint in all diesen Fällen ähnlich zu sein: öffentlich erreichbare und unzureichend geschützte Systeme, deren Schwachstellen sich oft mit vergleichsweise einfachen Maßnahmen beheben ließen, die jedoch häufig vernachlässigt werden. Cybersicherheitsexperten empfehlen deshalb, Steuergeräte vom öffentlichen Internet zu trennen, Fernzugriffe ausschließlich über ein VPN zu ermöglichen und veraltete vernetzte Hardware auszutauschen, anstatt darauf zu vertrauen, dass weiterhin alles funktioniert.
 Als bevorzugte Quelle auf Google hinzufügen


Keine Kommentare zum Artikel

