


OpenCode wurde gehackt: Das sollten Nutzer jetzt tun
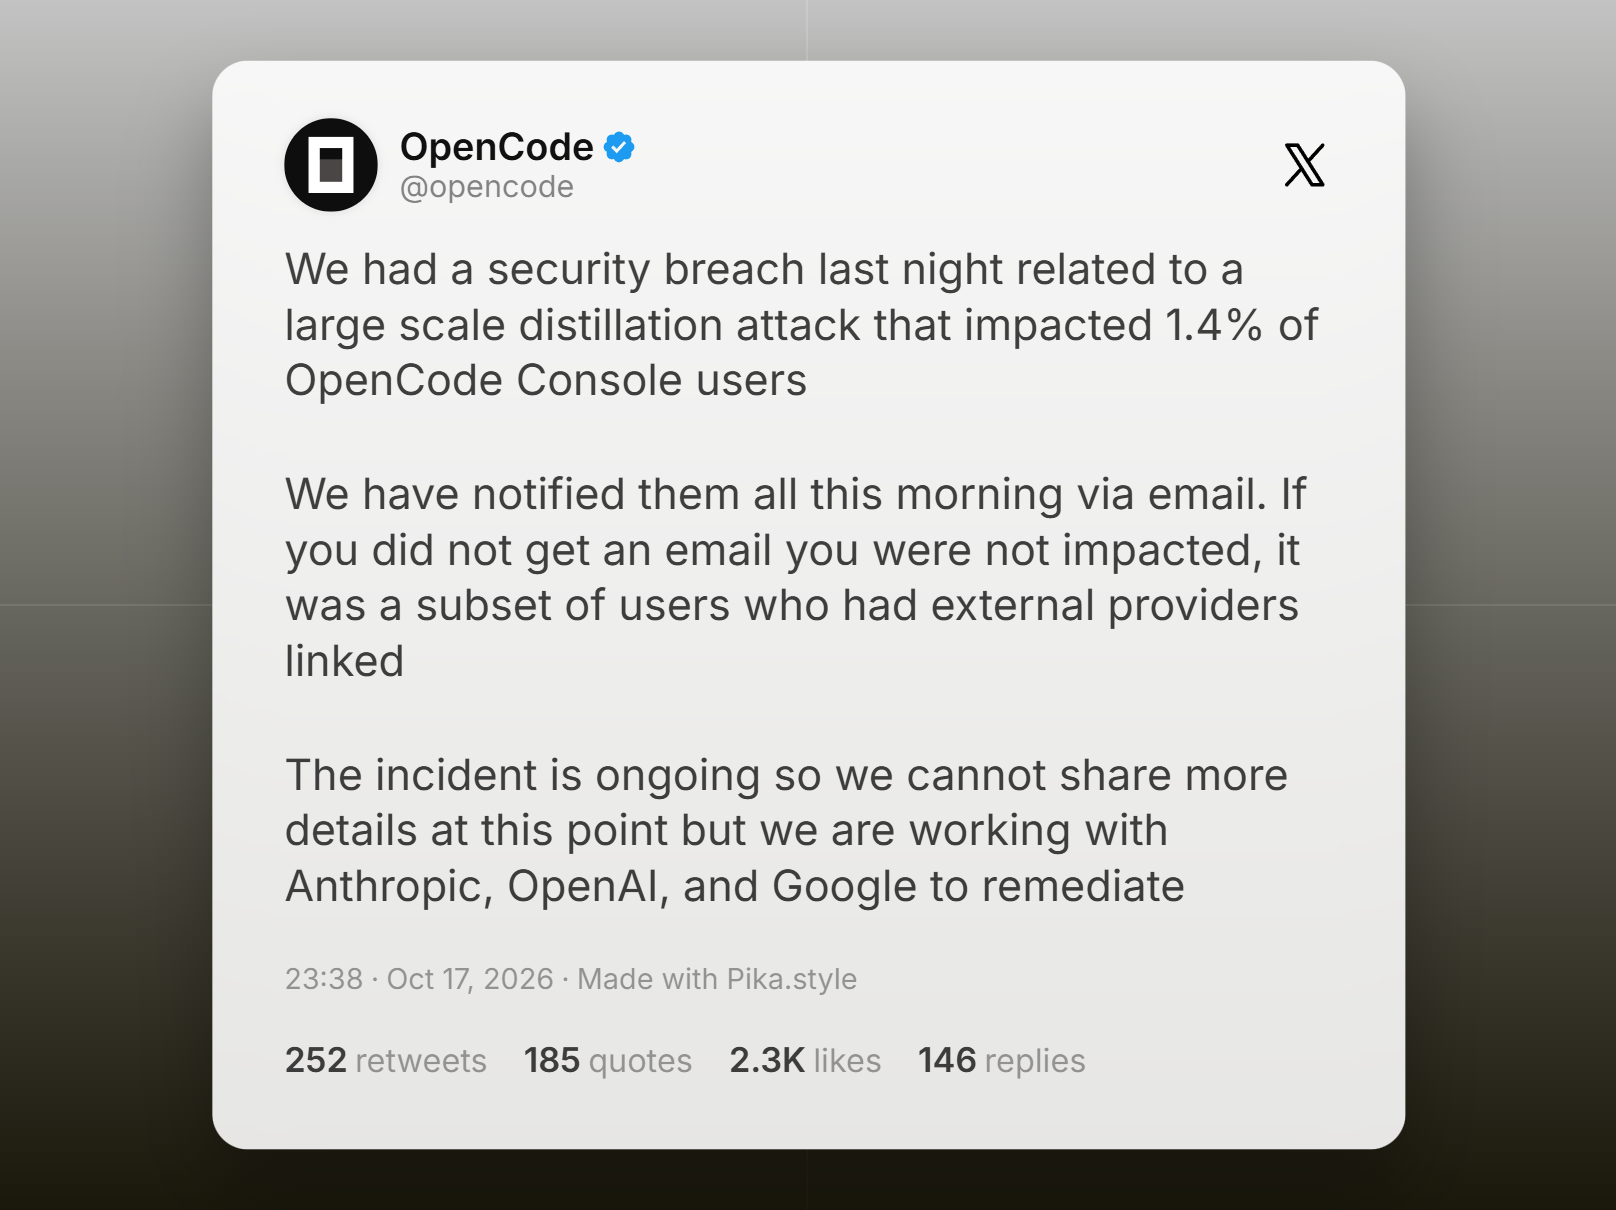
OpenCode unterstützt Modelle verschiedener KI-Anbieter, sodass Entwickler das quelloffene Programmierwerkzeug mit eigenen API-Schlüsseln nutzen können. Nun hat OpenCode Nutzer per E-Mail gewarnt, dass in ihren Arbeitsbereichen gespeicherte Schlüssel für externe Anbieter bei einem Sicherheitsvorfall offengelegt worden sein könnten. Mehrere Nutzer berichten, dass auf ihren Konten bei diesen Anbietern bereits Kosten für nicht autorisierte Aktivitäten angefallen sind.
Laut der E-Mail hat sich jemand unbefugt Zugang zu einem Altsystem verschafft, das OpenCode gerade außer Betrieb genommen hat. Das Unternehmen warnt zudem, dass in den Arbeitsbereichen der Nutzer gespeicherte API-Schlüssel offengelegt worden sein könnten, darunter solche für OpenAI und Anthropic. Mit diesen Schlüsseln greifen Anwendungen auf die verknüpften KI-Dienste zu. Gelangen sie in fremde Hände, sind damit Anfragen auf Kosten des Kontoinhabers möglich.
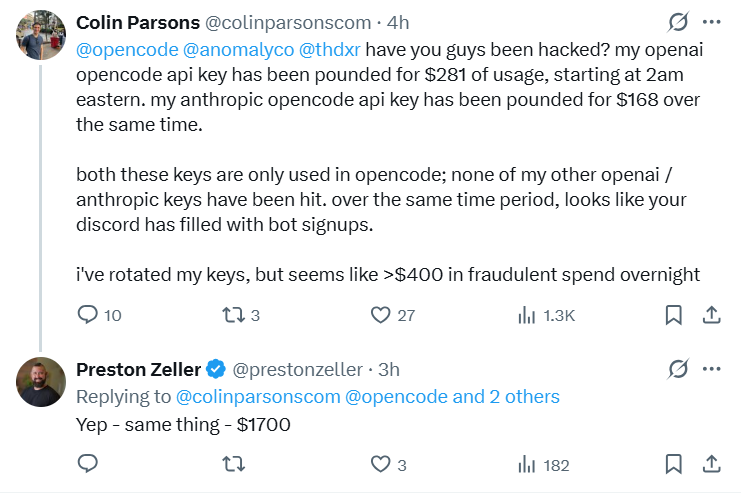
In dem Reddit-Thread berichten mehrere Nutzer von unerwarteten Kosten. Bei einem Nutzer sind durch unbefugte Nutzung seines Anthropic-Kontos Kosten von umgerechnet 355 Euro entstanden. Ein anderer berichtet von Google-Nutzungsgebühren in Höhe von rund 200 Euro und einer Sperrung seines Projekts wegen massiven Missbrauchs. Ein Kommentator hat nach eigenen Angaben bereits Nutzungswarnungen von OpenAI und Anthropic erhalten, bevor OpenCode ihn über den Sicherheitsvorfall informiert hat.
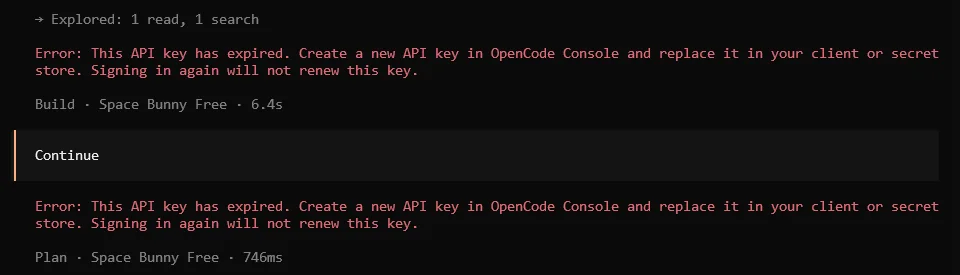
Einige Nutzer berichten zudem von Zugangsproblemen bei OpenCode. Demnach sind ihre API-Schlüssel für den Dienst abgelaufen. Anmeldeversuche über Google oder GitHub scheitern mit der Fehlermeldung "Anmeldung über Drittanbieter kann nicht gestartet werden". Ein Nutzer hat sich nach mehreren Versuchen schließlich anmelden und einen neuen Schlüssel erstellen können. Bei einem anderen hat auch der neue Schlüssel nicht funktioniert.
OpenCode hat einen Sicherheitsvorfall bestätigt, von dem nach eigenen Angaben 1,4 Prozent der Console-Nutzer betroffen sind. Dabei handelt es sich um einen Teil der Konten, die mit externen Anbietern verknüpft sind. Alle Betroffenen sind per E-Mail benachrichtigt worden. Wer keine solche Nachricht erhalten hat, ist laut OpenCode nicht betroffen. Das Unternehmen bringt den Vorfall mit einem großangelegten Destillationsangriff in Verbindung. Dabei werden Antworten eines KI-Modells gesammelt, um damit ein anderes Modell zu trainieren. Der Angriff dauert laut OpenCode weiterhin an. Das Unternehmen arbeitet mit Anthropic, OpenAI und Google daran, ihn einzudämmen. Betroffene Nutzer sind aufgefordert worden, ihre API-Schlüssel bei den Anbietern zu widerrufen und zu ersetzen, die Schlüssel in den damit verbundenen Anwendungen zu aktualisieren und die jüngste Nutzung auf unerwartete Aktivitäten zu prüfen.
Quelle(n)
 Als bevorzugte Quelle auf Google hinzufügen


Keine Kommentare zum Artikel

