


ASOS-App gehackt: Nutzer erhalten merkwürdige Push-Benachrichtigungen
ASOS-Kunden erhielten heute über die mobile App des Einzelhändlers eine ungewöhnliche Benachrichtigung, in der mutmaßliche Hacker behaupteten, sich Zugang zu den Systemen des Unternehmens verschafft zu haben. ASOS untersucht den Vorfall derzeit, hat jedoch noch keine Angaben zum genauen Ausmaß des möglichen Sicherheitsverstoßes oder dazu gemacht, ob auf Kundendaten zugegriffen wurde.
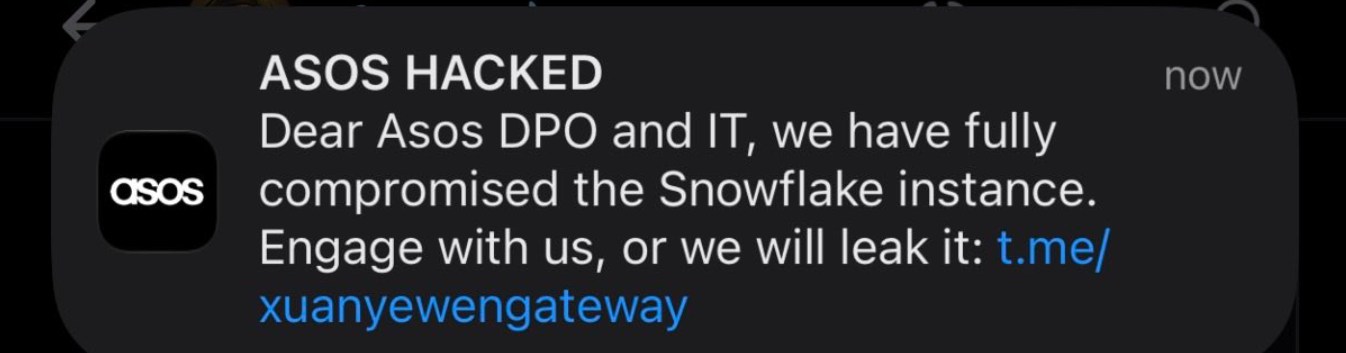
Die Benachrichtigung trug den Titel „ASOS hacked“ und richtete sich direkt an den Datenschutzbeauftragten sowie das IT-Team des Unternehmens. Darin behaupteten die Angreifer, eine Snowflake-Instanz von ASOS „vollständig kompromittiert“ zu haben, und drohten mit der Veröffentlichung von Informationen, sollte das Unternehmen sie nicht kontaktieren. Zudem enthielt die Nachricht einen Link zu einem Telegram-Kanal, der offenbar einer Gruppierung namens „Xuanye Group“ zugeordnet ist.
Für alle, die es noch nicht wissen: Snowflake ist eine Cloud-Plattform, die Unternehmen zur Speicherung, Verarbeitung und Analyse großer Datenmengen nutzen. Derzeit ist unklar, welche Informationen ASOS auf der Plattform gespeichert hatte und auf welche Daten die Angreifer tatsächlich zugreifen konnten.
Besorgniserregend ist, dass die Nachricht über die offizielle ASOS-App übermittelt wurde. Laut Cybersicherheitsexperten könnte die Möglichkeit, eine Push-Benachrichtigung an Kunden zu senden, darauf hindeuten, dass die Angreifer Zugriff auf Systeme jenseits der eigentlichen Datenbank erlangt haben. Die Behauptungen der Angreifer wurden bislang jedoch nicht unabhängig bestätigt.
Solange das Unternehmen keine weiteren Einzelheiten bekannt gibt, sollten Kunden bei verdächtigen E-Mails, SMS oder anderen Nachrichten im Zusammenhang mit dem Vorfall vorsichtig sein und keine unbekannten Links öffnen.
 Als bevorzugte Quelle auf Google hinzufügen


