


Intel stoppt vorerst sein 100.000-Dollar-Bug-Bounty-Programm
Intel hat sein langjähriges Bug-Bounty-Programm ausgesetzt und ist auf der Plattform Intigriti zu einem neuen System für die Meldung von Sicherheitslücken übergegangen, das keine finanziellen Belohnungen mehr vorsieht. Zuvor zahlte Intel Sicherheitsforschern bis zu 100.000 US-Dollar für das Aufdecken von Schwachstellen. Der aktualisierte Auftritt des Unternehmens auf Intigriti wird nun ausdrücklich als Responsible-Disclosure-Programm ohne Prämien geführt.
Sicherheitsforscher können weiterhin Schwachstellen melden, die sie in Intel-Hardware, Firmware, Software und Open-Source-Projekten entdecken, erhalten dafür jedoch keine finanzielle Vergütung mehr. Das ursprüngliche Bug-Bounty-Programm startete 2017 zunächst nur auf Einladung und wurde 2018 für alle Sicherheitsforscher geöffnet. Es erwies sich als äußerst effektiv dabei, kritische Sicherheitslücken zu schließen, bevor böswillige Akteure sie ausnutzen konnten.
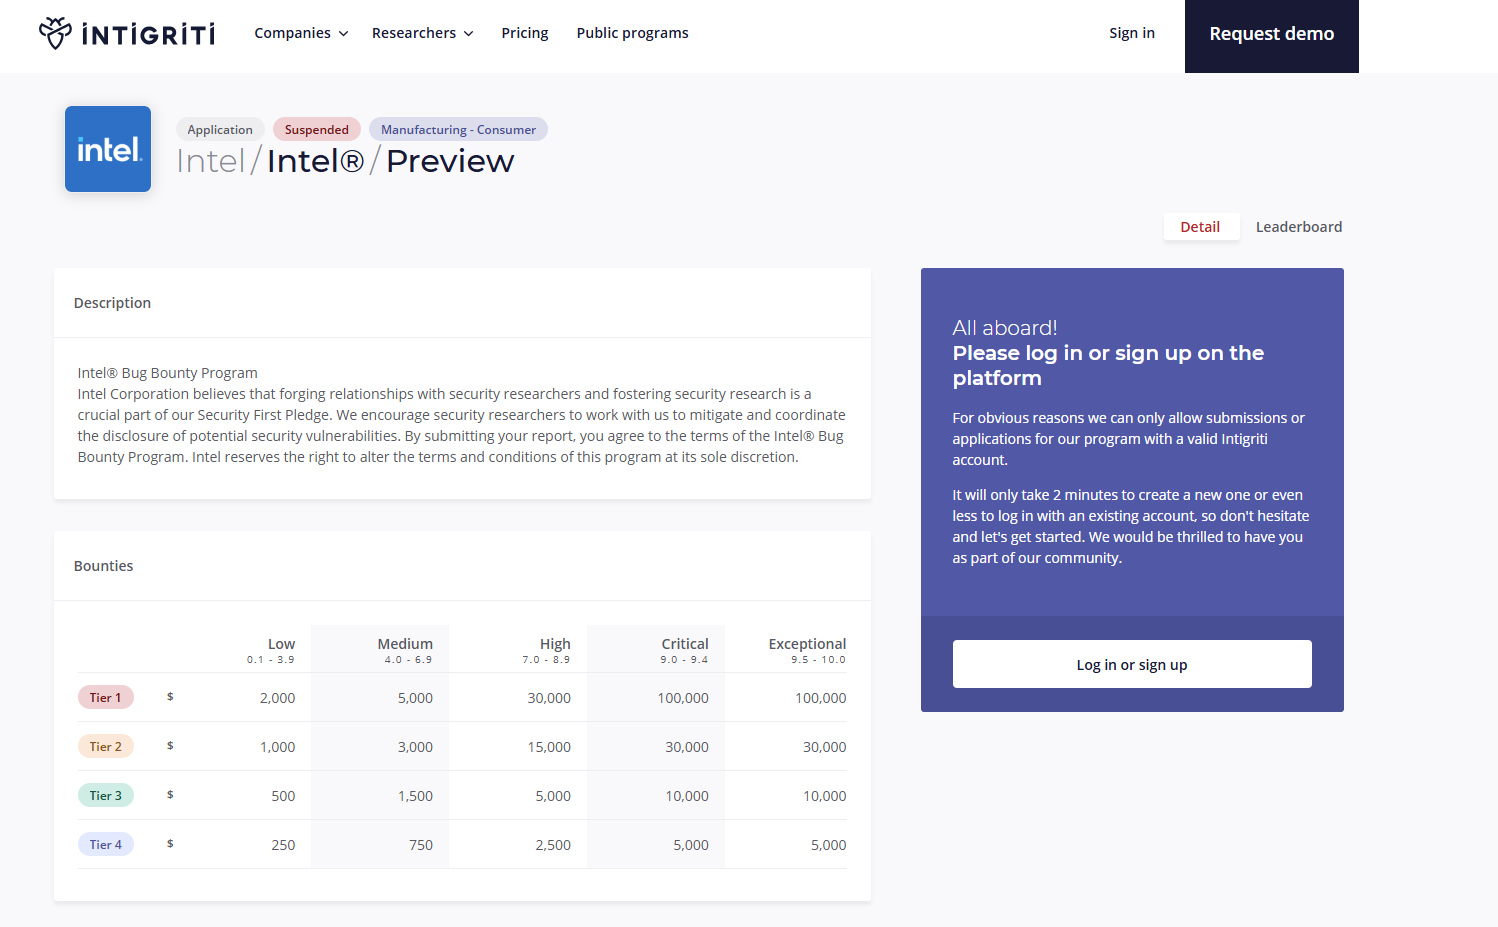
Allein im Jahr 2020 stammte fast die Hälfte der von Intel bearbeiteten Common Vulnerabilities and Exposures (CVEs) direkt aus diesem Programm. Die Prämien waren in vier Stufen unterteilt und reichten von 250 US-Dollar für kleinere Schwachstellen bis hin zu 100.000 US-Dollar für besonders schwerwiegende Sicherheitslücken. Noch Anfang 2025 erklärte Intel, man prüfe erweiterte Kriterien für das Bug-Bounty-Programm. Die nun erfolgte Aussetzung kommt für die Cybersicherheits-Community daher überraschend.
Intel selbst hat bislang keinen offiziellen Grund für die Aussetzung genannt. Entwicklungen in der Branche deuten jedoch darauf hin, dass der zunehmende Einsatz von KI eine Rolle spielen könnte. Open-Source-Projekte sehen sich zuletzt mit einer massiven Flut von Sicherheitsmeldungen konfrontiert, die mithilfe von KI-Tools erstellt werden. Beim Linux-Kernel ist die Zahl der CVEs von rund 500 pro Release auf nahezu 2.000 gestiegen, was die Maintainer zunehmend überfordert. Linux-Schöpfer Linus Torvalds erklärte kürzlich, dass doppelte, KI-generierte Meldungen die Verwaltung von Sicherheitslisten nahezu unmöglich gemacht hätten. Auch das Open-Source-Projekt Curl stellte sein eigenes Bug-Bounty-Programm ein, nachdem es mit einer Flut minderwertiger automatisierter Meldungen konfrontiert worden war.
Auch das Internet Bug Bounty Program von HackerOne pausierte Anfang dieses Jahres die Annahme neuer Meldungen und verwies ausdrücklich darauf, dass KI-gestützte Sicherheitsforschung die Entdeckung von Schwachstellen rasant beschleunige und das System dadurch überlastet werde. Es erscheint daher durchaus wahrscheinlich, dass Intel mit einer ähnlichen Flut automatisierter Meldungen konfrontiert ist und die finanziellen Anreize vorerst ausgesetzt hat, um das Volumen besser bewältigen zu können. Sicherheitsforscher, die Intel-Technologien analysieren, müssen ihre Funde vorerst ohne Aussicht auf eine finanzielle Belohnung einreichen.
 Als bevorzugte Quelle auf Google hinzufügen


Keine Kommentare zum Artikel

