

ClickFix: So erkennst du die Kopier-Falle auf Windows und Mac
Die Masche hat einen harmlosen Namen und funktioniert erschreckend gut. Bei ClickFix knackt niemand deinen Rechner, du startest die Schadsoftware selbst, mit drei Tastendrücken. Microsoft hat zwischen Februar und Anfang Mai 2026 auf mehr als 1,1 Millionen Geräten beobachtet, dass solche untergeschobenen Befehle ausgeführt wurden, etwa achtmal so oft wie im Zeitraum davor. Das steht im Digital Defense Report 2026. Auch in Deutschland hat es gekracht. Das BSI meldete am 4. September, dass Angreifer über die Variante TerminalFix in das Netz einer staatlichen Institution eingedrungen sind und versucht haben, Ransomware zu installieren.
So läuft die Masche ab
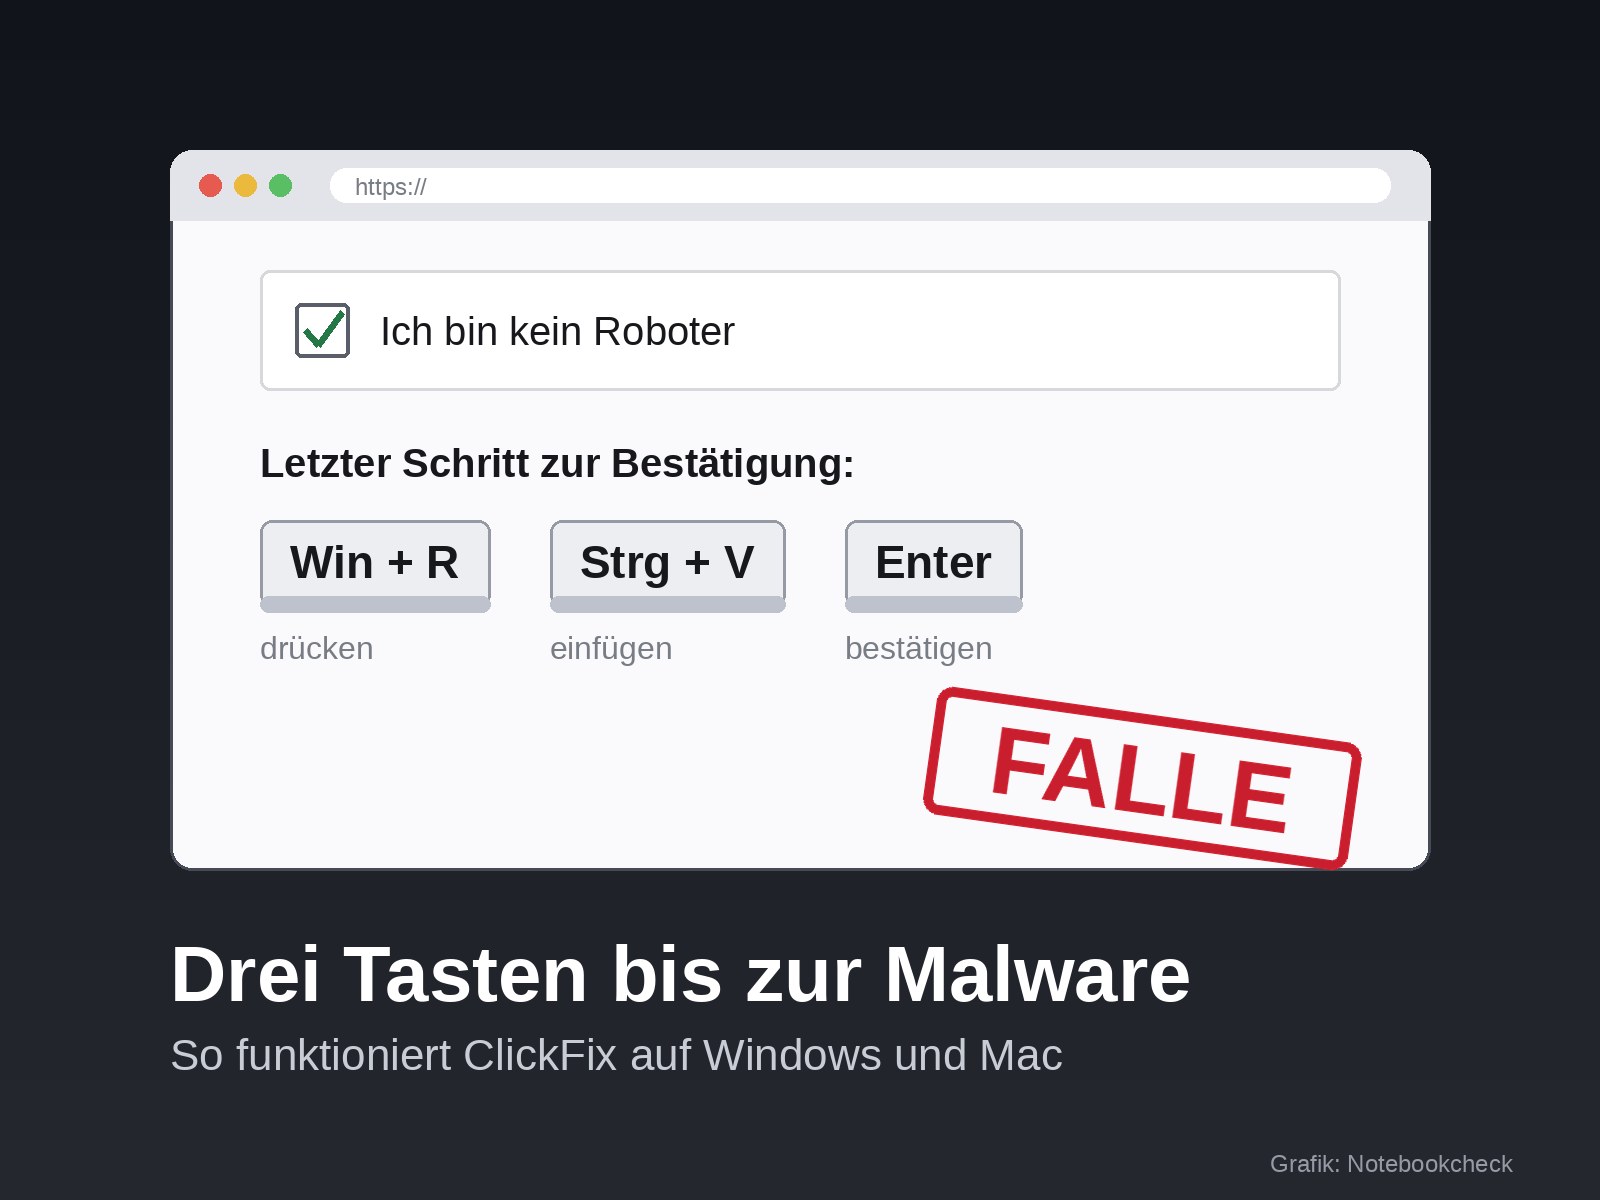
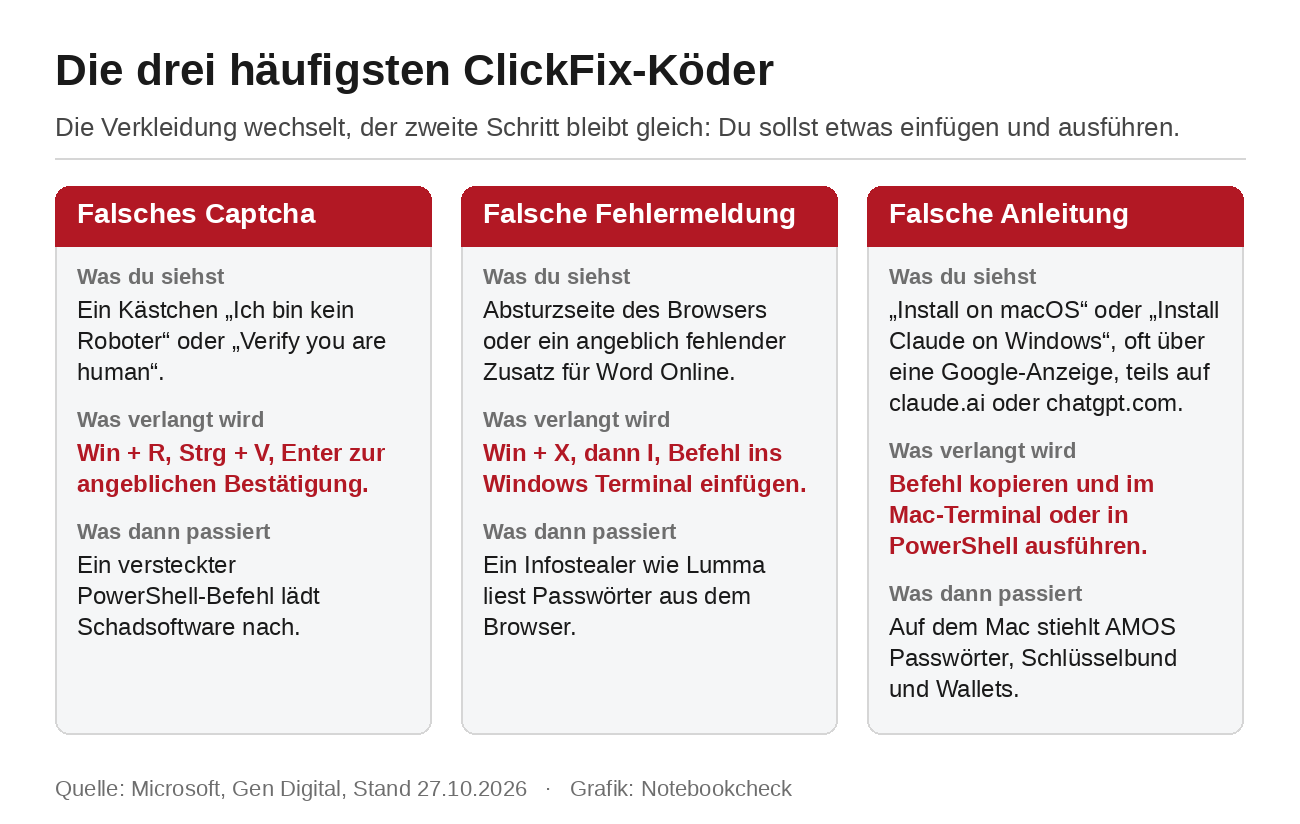
Am Anfang steht eine Webseite, die dich um eine kleine Handlung bittet. Mal ist es ein Kästchen mit "Ich bin kein Roboter", mal eine angebliche Fehlermeldung des Browsers, mal eine Installationsanleitung für ein bekanntes Programm. Sobald du klickst, kopiert ein Skript der Seite unbemerkt einen Befehl in deine Zwischenablage. Microsoft hat diesen Ablauf in einer eigenen Analyse aufgeschlüsselt, du siehst dabei nichts. Danach kommt die Anweisung, die alles entscheidet. Unter Windows sollst du Win + R drücken, mit Strg + V einfügen und Enter bestätigen. Neuere Kampagnen führen über Win + X und dann I direkt ins Windows Terminal. Auf dem Mac heißt es, du sollst das Terminal öffnen und den Befehl dort einfügen.
Die Verkleidung wechselt ständig. Microsoft listet unter anderem nachgebaute Prüfungen im Stil von Cloudflare mit dem Kästchen "Verify you are human", eine gefälschte Absturzseite von Chrome, einen angeblich fehlenden Zusatz für Word Online, falsche Verifizierungen für Discord-Server und präparierte Abspielknöpfe auf Streaming-Seiten. Allen gemeinsam ist der zweite Schritt, für den du die Tastatur brauchst.
Was dann läuft, sieht man dem Befehl nicht an, weil er verschlüsselt oder gekürzt ist. Meist lädt er einen Infostealer nach, auf Windows etwa Lumma, auf dem Mac den Atomic Stealer, kurz AMOS. Der greift gespeicherte Passwörter, Sitzungscookies und Krypto-Wallets ab. Weil du den Befehl selbst gestartet hast, schlagen viele Schutzprogramme nicht an.
Warum gerade Claude- und ChatGPT-Nutzer im Visier sind
Die Angreifer gehen dorthin, wo viele Menschen gerade etwas installieren wollen. Laut Daten von Push Security, die BleepingComputer veröffentlicht hat, kommen vier von fünf ClickFix-Seiten über Suchmaschinen und nicht mehr per E-Mail. Der Analysedienst ANY.RUN zählte zwischen April und Oktober 1.258 Untersuchungen zu gefälschten KI-Tools, 81 Prozent davon gaben sich als Claude, ChatGPT oder Codex aus. Wie gut das klappt, zeigt der Fall, über den wir am Dienstag berichtet haben. Dort lagen gefälschte Download-Seiten direkt auf claude.ai und wurden über Google-Anzeigen beworben. Schon Anfang Oktober tauchte ein falsches ChatGPT-Modell auf chatgpt.com auf, das zu einem Befehl für Windows führte. Die echte Adresse in der Browserzeile ist also kein Beweis mehr.
Bei der Suche fällt die Falle kaum auf. Bezahlte Anzeigen stehen über den normalen Treffern und tragen nur einen kleinen Hinweis wie "Gesponsert". Wer nach "Claude Mac" oder "ChatGPT herunterladen" sucht und auf das erste Ergebnis klickt, landet also schnell bei einer Seite, die jemand für genau diese Suche gekauft hat. Tippst du die Adresse des Herstellers selbst ein oder nutzt ein Lesezeichen, umgehst du diesen Weg komplett.
Auf dem Mac werden die Kampagnen zudem schwerer zu entdecken. Microsoft beschreibt im August eine macOS-Kampagne, die ihre Falle nur noch zeigt, wenn Browser und Hardware nach einem echten Mac aussehen. Sicherheitsforscher mit Testsystemen sehen eine leere Seite oder eine harmlose Attrappe.
Was Apple und Microsoft dagegen tun
Apple hat mit macOS 26.4 eine Bremse eingebaut. Fügst du einen verdächtigen Befehl ins Terminal ein, stoppt macOS die Ausführung und meldet "Possible malware, Paste blocked". Laut BleepingComputer lässt sich die Warnung aber übergehen, und Apple hat bis heute nicht dokumentiert, wann sie greift. Wer sein System aktuell hält, hat damit eine zusätzliche Hürde, verlassen sollte er sich darauf nicht. Für Windows gibt es kein vergleichbares Gegenstück. Administratoren können zwar den Ausführen-Dialog sperren, die Angreifer weichen aber längst auf das Windows Terminal aus.
Woran du den Köder erkennst
Drei Signale reichen, um die meisten Fallen zu entlarven. Das erste ist jede Bitte, eine Tastenkombination zu drücken oder etwas einzufügen, um zu beweisen, dass du ein Mensch bist. Echte Captchas lassen dich Bilder anklicken oder ein Kästchen abhaken, mehr nicht. Das zweite ist Zeitdruck, etwa der Hinweis, die Prüfung sei fehlgeschlagen und der Zugang werde gleich gesperrt. Das dritte ist der Weg, auf dem du auf die Seite gekommen bist. Kam der Link aus einer Anzeige, einer Mail oder einem geteilten Chat und nicht von der Startseite des Herstellers, ist Vorsicht angebracht.
Eine Regel schützt vor fast allen Varianten
Keine seriöse Webseite, kein Captcha und kein Installationsprogramm verlangt von dir, etwas in Win + R, das Windows Terminal, die PowerShell oder das Mac-Terminal einzufügen. Taucht eine solche Aufforderung auf, schließt du den Tab. Das gilt auch, wenn die Seite auf claude.ai, chatgpt.com oder einer anderen bekannten Adresse liegt. Eine Ausnahme sind Entwicklerwerkzeuge wie Claude Code, die tatsächlich über die Kommandozeile installiert werden. Dafür zählt aber nur die Anleitung in der offiziellen Dokumentation des Herstellers, nie eine Seite, die du über eine Anzeige gefunden hast. Normale Programme wie die Desktop-Apps von Claude oder ChatGPT kommen als gewöhnliches Installationspaket.
Microsoft rät außerdem zu Browsern mit eingebautem Seitenschutz wie Edge mit SmartScreen, der bekannte Betrugsseiten blockiert. Auf dem Mac lohnt sich das Update auf macOS 26.4 oder neuer schon wegen der Terminal-Warnung. Wer Eltern oder Kollegen am Rechner hilft, sollte ihnen genau diese eine Regel mitgeben, sie ist leichter zu merken als jede Liste mit Warnzeichen.
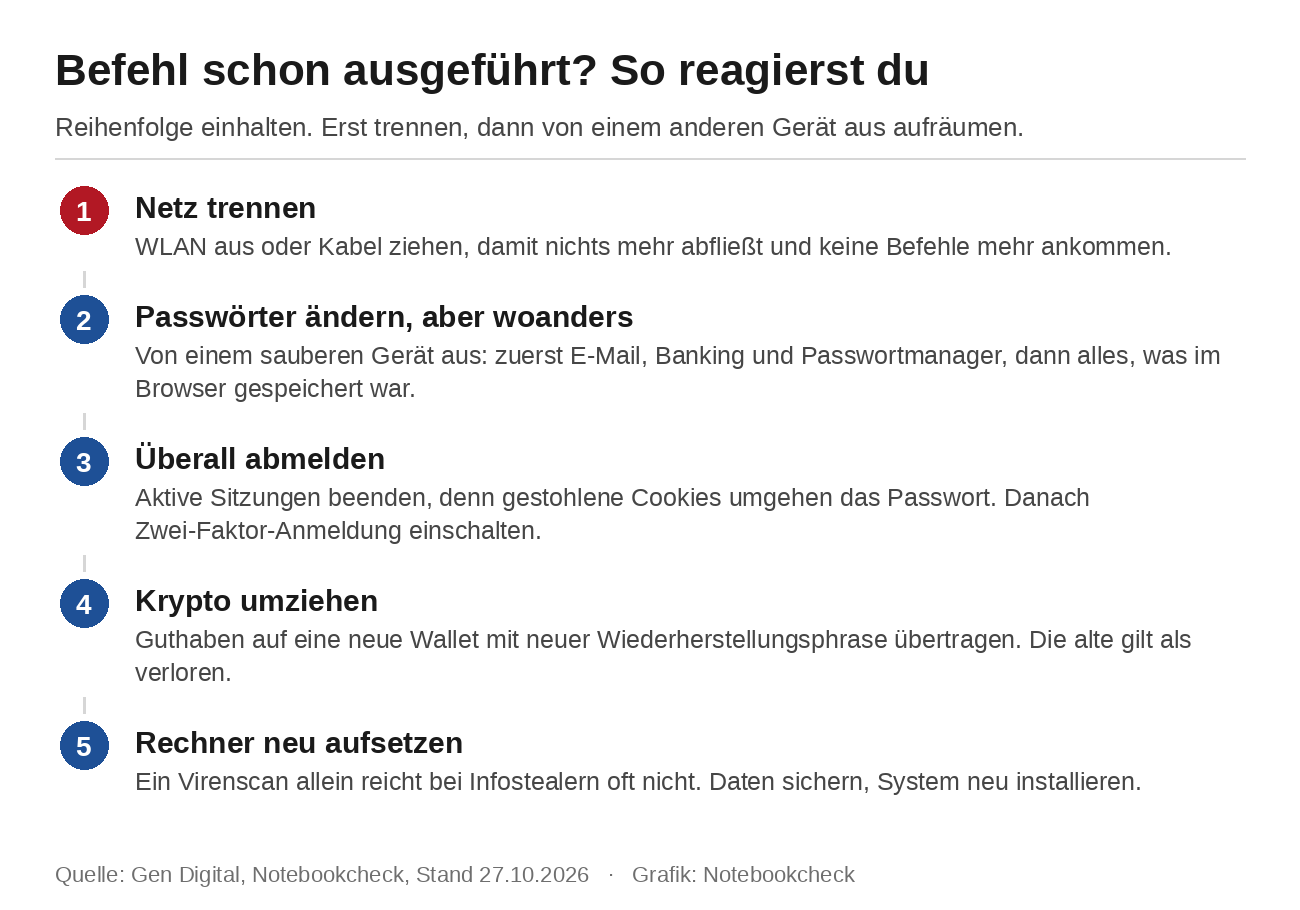
Hast du einen solchen Befehl schon ausgeführt, trennst du den Rechner vom Netz und änderst von einem anderen, sauberen Gerät aus die wichtigsten Passwörter, zuerst E-Mail, Banking und Passwortmanager. Melde dich überall ab, wo das geht, und schalte die Zwei-Faktor-Anmeldung ein. Krypto-Guthaben gehört auf eine neue Wallet mit neuer Wiederherstellungsphrase, weil die alte als verloren gelten muss. Den Rechner selbst setzt du am sichersten neu auf, ein Virenscan allein reicht bei Infostealern oft nicht, weil der Schaden mit dem Datenabfluss schon passiert ist.
Quelle(n)
Microsoft: 2026 Digital Defense Report
BSI: Deutsche Institutionen über TerminalFix-Kampagne kompromittiert
Microsoft: Think before you Click(Fix): Analyzing the ClickFix social engineering technique
BleepingComputer: ClickFix has never been bigger, and AI tools are its most convincing lure yet
Microsoft: From open lures to cloaked gates: How a macOS ClickFix campaign learned to hide
BleepingComputer: Apple adds macOS Terminal warning to block ClickFix attacks
 Als bevorzugte Quelle auf Google hinzufügen


