


Sicherheitslücke bei OnePlus und Oppo: App kann Root-Zugriff ohne Berechtigung erlangen
Eine schädliche App kann auf einem OnePlus-Smartphone Root-Zugriff erlangen, ohne eine einzige Berechtigung anzufordern. Der Sicherheitsforscher Rasmus Moorats hat zwei Schwachstellen in OxygenOS entdeckt, über die eine App die Android-Sandbox verlassen und auf geschützte Bereiche des Geräts zugreifen kann. OnePlus bestätigte ihm, dass mehrere OnePlus- und Oppo-Modelle mit unterschiedlichen Softwareversionen betroffen sind, legte aber keine vollständige Liste vor.
Moorats entwickelte den Exploit zunächst auf einem älteren OnePlus 12 Pro, das er für seine Forschung bereits entsperrt und gerootet hatte. Anschließend installierte er dieselbe, unveränderte App auf seinem OnePlus 15 mit OxygenOS 16.0.3.503. Dieses Smartphone war weder gerootet noch anderweitig modifiziert, dennoch funktionierte der Angriff beim ersten Versuch. Voraussetzung ist, dass die schädliche App installiert und geöffnet wird. Berechtigungen muss sie dafür nicht anfordern.
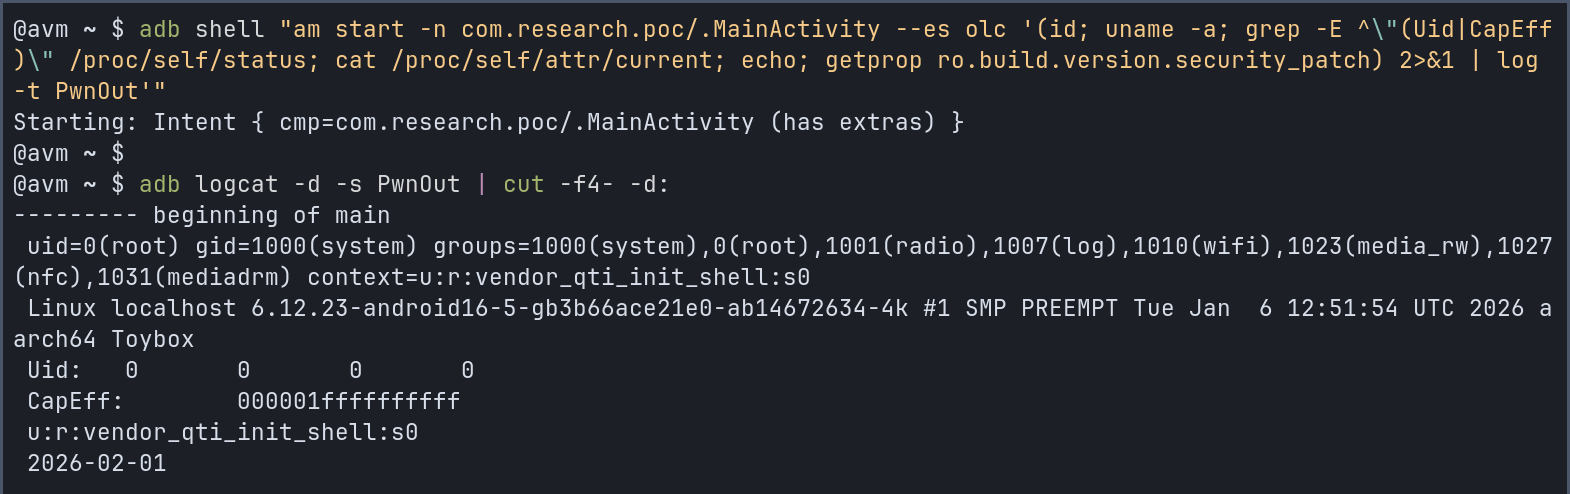
Für den Angriff werden die beiden Schwachstellen nacheinander ausgenutzt. Die erste befindet sich in AtlasService, einem Hintergrunddienst zum Sammeln von Diagnose- und Debugging-Daten. Er läuft mit Root-Rechten, prüft aber nicht, welche App eine Anfrage sendet. Moorats stellte fest, dass eine App ein Audio-Debugging-Werkzeug dazu bringen kann, einen Teil ihrer Anfrage als Befehl zu interpretieren und mit Root-Rechten auszuführen. Android schränkt die Möglichkeiten des so gestarteten Prozesses allerdings weiterhin ein. Deshalb nutzt der Angriff anschließend eine zweite OnePlus-Komponente namens "olc2". Dieser Dienst kann Shell-Befehle ausführen und prüft lediglich, ob eine Anfrage von einem Root-Prozess stammt. Der über AtlasService gestartete Prozess besteht diese Prüfung und kann dadurch Befehle mit deutlich weiterreichendem Zugriff auf das Smartphone ausführen.
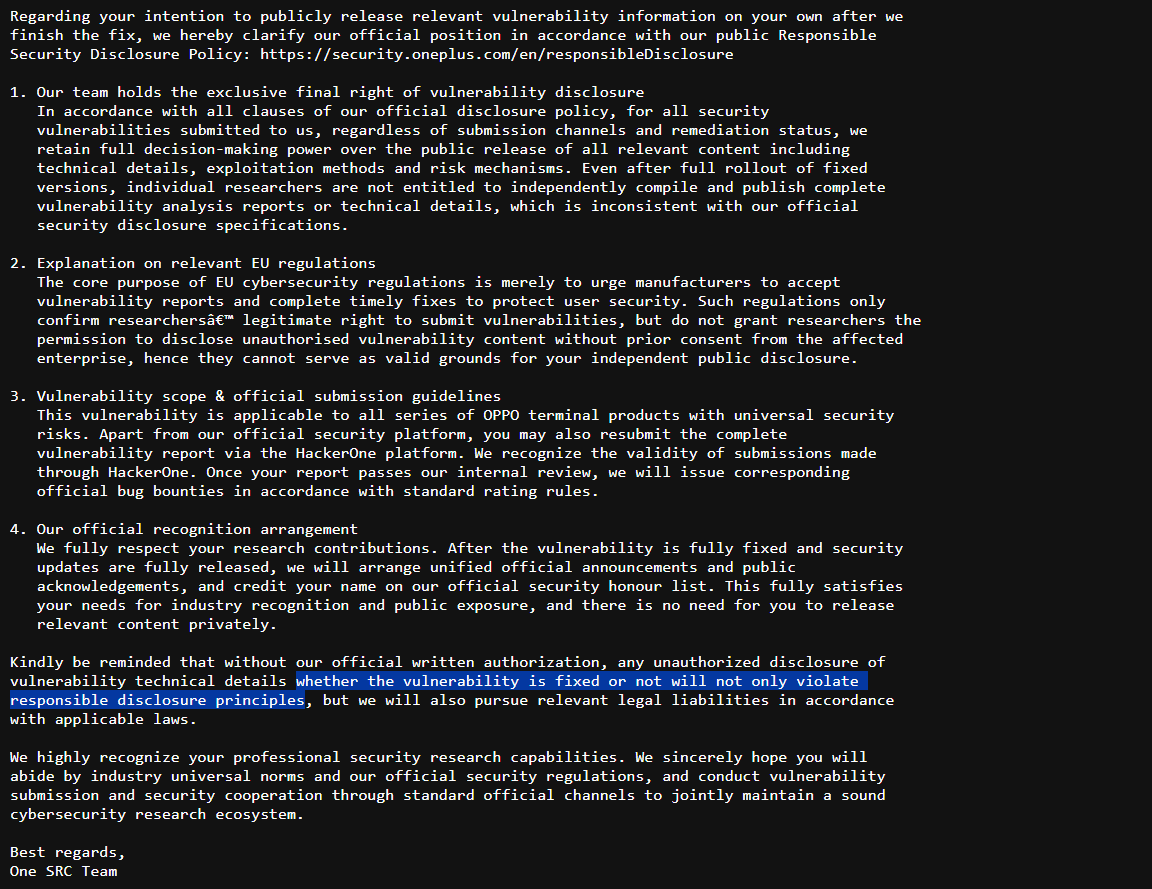
Der Exploit funktionierte auf Smartphones mit unterschiedlichen Kernel-Versionen. Moorats vermutet daher, dass die Sicherheitslücken weitere Geräte mit OxygenOS 16 betreffen könnten. Er meldete sie am 18. April an OnePlus und hakte nach, als zunächst keine Antwort kam. In einer E-Mail vom 20. Mai bestätigte das Unternehmen die Schwachstellen und teilte mit, dass Fehlerbehebungen geplant seien. Zugleich beanspruchte OnePlus, allein über die Veröffentlichung technischer Einzelheiten entscheiden zu können, auch nach Bereitstellung der Updates. Das Unternehmen berief sich auf europäische Cybersicherheitsvorschriften, die eine Veröffentlichung ohne seine Zustimmung angeblich nicht erlaubten, und warnte Moorats vor rechtlichen Schritten.
Später bat OnePlus um mehr Zeit für die Fehlerbehebung. Moorats erklärte sich bereit, seine Erkenntnisse nicht vor dem 17. September zu veröffentlichen. Seine Nachfragen zum Stand der Arbeiten im Juli und September blieben dennoch unbeantwortet. Am 24. September veröffentlichte er seine Ergebnisse, mehr als fünf Monate nach der ersten Meldung. Sein Bericht beschreibt das Zusammenspiel der Schwachstellen und enthält Codeauszüge aus der Test-App. Inzwischen hat Moorats überprüft, dass OxygenOS 16.0.10.500(EX01) beide Lücken auf dem OnePlus 15 schließt.
Quelle(n)
 Als bevorzugte Quelle auf Google hinzufügen


Keine Kommentare zum Artikel

