


Claude Code: So prüfst du GitHub auf Passwort-Leaks
Ein Klick auf „Ja, und nicht erneut fragen“ spart bei Claude Code viel Zeit. Er hat bei vielen Entwicklern aber auch Datenbankpasswörter, Cloud-Schlüssel und SSH-Zugänge ins Netz gebracht. Wie das passiert ist, haben wir in der Meldung zu den Funden von Apiiro beschrieben. Seitdem gibt es ein Update von Anthropic und eine zweite, deutlich größere Auswertung. Hier geht es um die praktische Seite, also wie du herausfindest, ob du betroffen bist, und was du dann in welcher Reihenfolge tust.
Warum das Passwort in der Datei steht
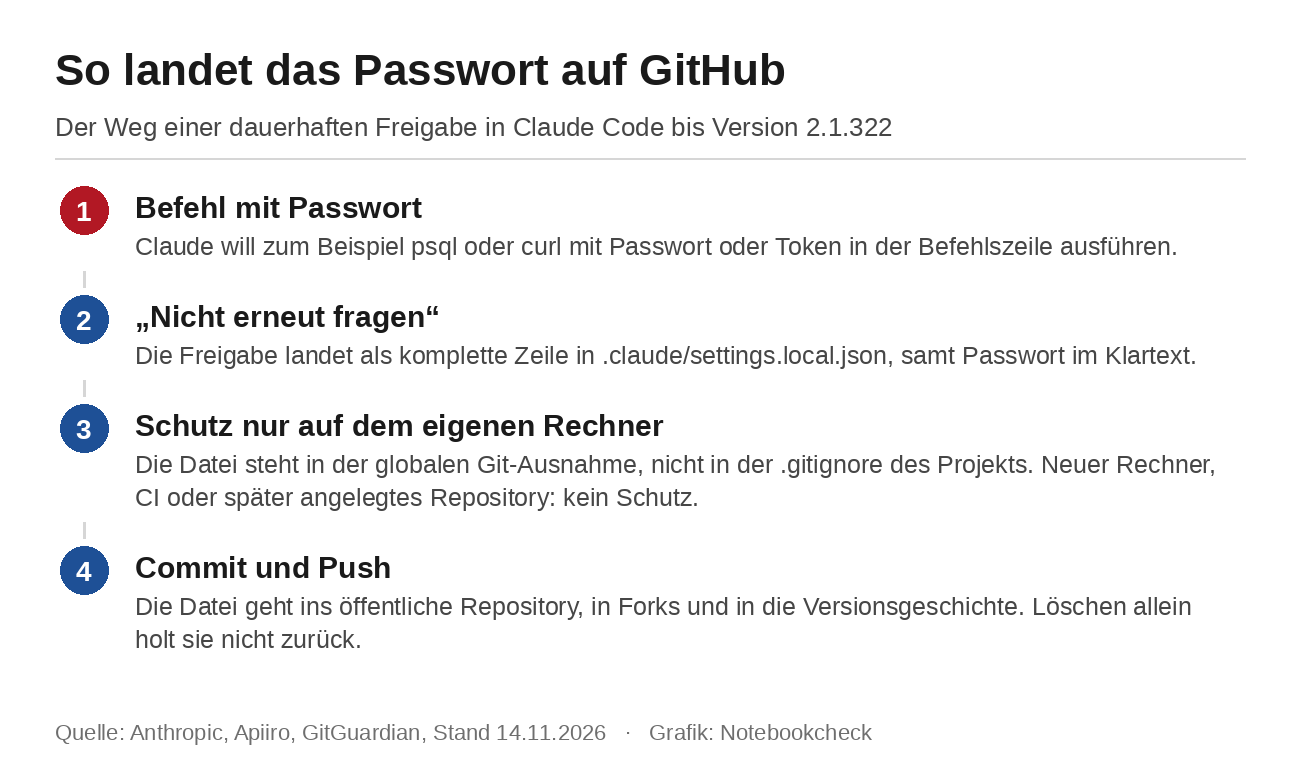
Claude Code fragt vor jedem Shell-Befehl um Erlaubnis. Wer den Befehl dauerhaft freigibt, bekommt ihn als Regel in die Datei .claude/settings.local.json geschrieben, und zwar den kompletten Befehl. Stand darin ein Passwort oder ein Token, etwa in einem Aufruf von psql oder curl, liegt es danach im Klartext in der Datei. Laut Dokumentation von Anthropic soll sie nie im Repository landen. Claude Code trägt sie dafür in die globale Ignore-Liste von Git auf dem eigenen Rechner ein, nicht in die .gitignore des Projekts. Auf einem neuen Rechner, in der CI oder bei Kollegen gilt dieser Schutz deshalb nicht.
Wie viele Daten so öffentlich geworden sind, zeigt neben Apiiro eine Auswertung von GitGuardian vom 9. November. Seit Januar 2025 fand der Dienst 31.088 verschiedene Geheimnisse in solchen Dateien auf GitHub, verteilt auf 23.276 Repositories. 5.343 davon waren beim Fund noch gültig. Der Höhepunkt lag im April 2026 mit 12.535 Funden in einem Monat, im Oktober waren es noch 959. Auch auf Docker Hub tauchten die Dateien in Images auf.
Anthropic hat am 12. November mit Version 2.1.323 reagiert. Sieht eine Freigabe nach einem Geheimnis aus oder würde sie in einer Datei landen, die Git bereits verfolgt, gilt sie jetzt nur noch für die laufende Sitzung. Außerdem greift die globale Ausnahme nun auch, wenn ein Ordner erst später zum Git-Repository wird oder auf einem neuen Rechner liegt. Was schon in der Datei steht oder schon hochgeladen ist, entfernt das Update nicht. Wie Claude Code ein Geheimnis erkennt, verrät Anthropic nicht. Mit claude --version siehst du deinen Stand, claude update holt die neue Version.
So findest du die Datei in deinen Repositories
Am schnellsten geht es über die Codesuche von GitHub. Mit path:.claude/settings.local.json user:DEINNAME oder org:FIRMENNAME listet GitHub alle Repositories, in denen die Datei liegt. Dasselbe lohnt sich für .claude/settings.json, denn dort fand Apiiro laut The Hacker News in 298 Fällen ebenfalls Geheimnisse. Die Suche zeigt allerdings nur den aktuellen Stand. 734 der gefundenen Geheimnisse steckten nur noch in der Versionsgeschichte, die Datei selbst war dort also längst gelöscht.
Für die Geschichte gehst du lokal in jedes Repository und lässt dir mit git log --all --full-history -- .claude/settings.local.json jeden Commit anzeigen, der die Datei je berührt hat. Taucht dort etwas auf, öffnest du die alten Fassungen und liest den Abschnitt allow von Hand. Scanner wie Gitleaks und TruffleHog helfen dabei. Gitleaks durchsucht mit gitleaks git . die komplette Geschichte eines Repositories, verlassen solltest du dich aber nicht allein darauf. Laut Apiiro haben beide 215 von 1.122 Dateien mit echten Geheimnissen übersehen, vor allem Passwörter, die mitten in einem gewöhnlichen Befehl stehen. Bei TruffleHog filtert die Option für nur bestätigte Treffer genau solche Passwörter heraus.
GitHub selbst prüft öffentliche Repositories kostenlos auf bekannte Schlüsselformate, auch in der Geschichte aller Branches. Der Schutz, der das Hochladen solcher Schlüssel stoppt, ist für persönliche Konten ab Werk aktiv. Einfache Passwörter erkennt GitHub laut seiner Dokumentation nur per KI, und diese Sperre ist noch eine öffentliche Vorschau. Ein ausgebliebener Alarm heißt also nicht, dass nichts durchgerutscht ist.
Erst Schlüssel tauschen, dann aufräumen
Die wichtigste Regel steht bei GitHub ganz oben. Ein Geheimnis, das öffentlich war, gilt als verbrannt. Du ersetzt es zuerst, also neues Datenbankpasswort, neuer API-Key, neuer SSH-Schlüssel, und sperrst den alten. GitGuardian rät dazu, alles zu tauschen, was je in der Datei stand. Erst danach lohnt das Aufräumen, denn das Löschen der Datei allein hilft nicht. Sie bleibt in der Versionsgeschichte, in Forks und in Kopien, die andere längst gezogen haben. Laut The Hacker News lagen dieselben Geheimnisse in 211 Forks von 74 Repositories.
Zum Entfernen aus der Geschichte empfiehlt GitHub das Werkzeug git-filter-repo mit den Optionen --sensitive-data-removal --invert-paths --path .claude/settings.local.json und danach einen erzwungenen Push. Forks erreicht das nicht, und alte Commits bleiben über ihre Kennung eine Weile abrufbar. Für zwischengespeicherte Ansichten kann der GitHub-Support helfen. Danach nimmst du die Datei mit git rm --cached aus der Versionskontrolle, trägst sie in die .gitignore des Projekts ein und prüfst das mit git check-ignore -v. Wer Pakete auf npm oder Images auf Docker Hub veröffentlicht, ergänzt sie auch in .npmignore und .dockerignore.
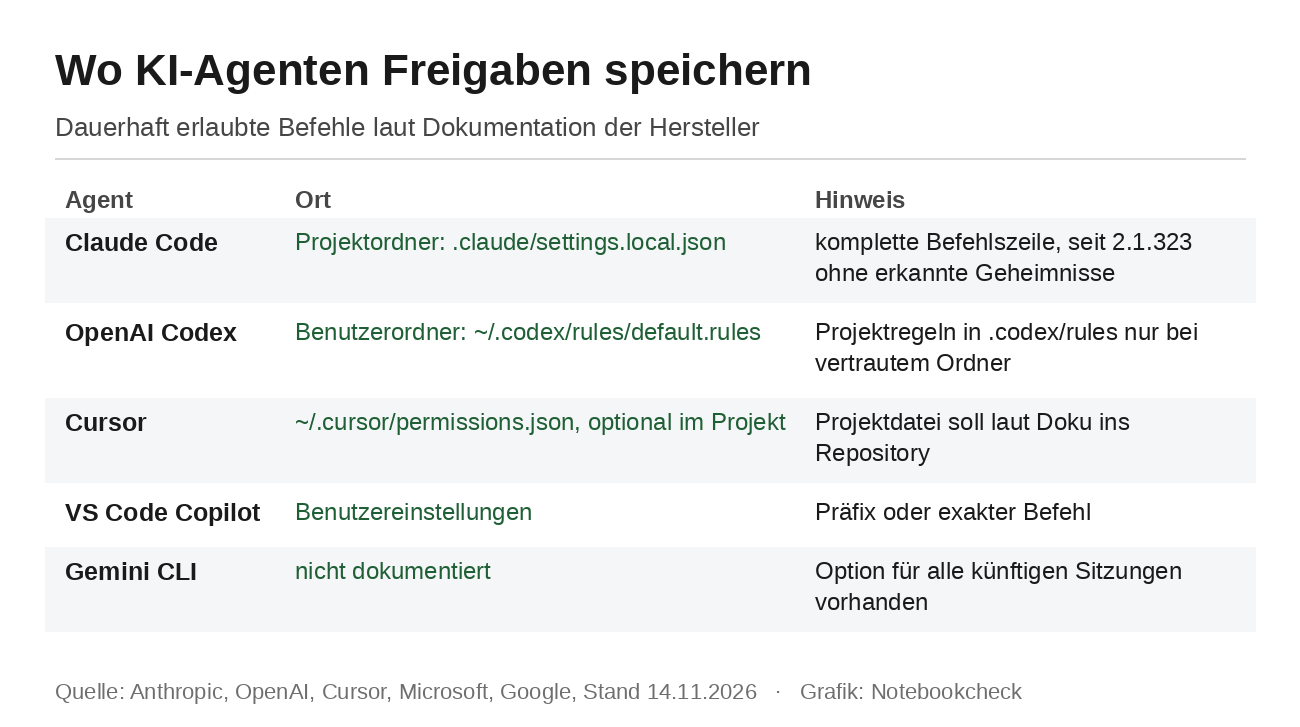
Auf Dauer hilft vor allem eine Gewohnheit. Passwörter gehören in Umgebungsvariablen oder einen Passwortmanager für die Kommandozeile, nicht in den Befehl, den ein Agent ausführt. Gibst du Befehle frei, dann als Muster wie Bash(npm run test:*) statt als komplette Zeile. Das gilt nicht nur für Claude Code. OpenAI Codex legt Freigaben laut Dokumentation im Benutzerordner ab, Cursor kennt für solche Regeln eine Projektdatei, die das Team laut Anleitung ausdrücklich mit ins Repository nehmen soll. Was dort steht, geht beim nächsten Push mit hinaus. Wie schnell Agenten im Projektordner Dinge anlegen, die keiner bestellt hat, zeigten zuletzt auch die ungefragten Postman-Plugins.
Quelle(n)
Anthropic: Claude Code Settings, Dokumentation zu settings.local.json
Anthropic auf GitHub: Claude Code Version 2.1.323, Versionshinweise
GitGuardian: Geheimnisse in settings.local.json auf GitHub und Docker Hub
The Hacker News: Apiiro-Studie zur „Don't ask again“-Datei von Claude Code
GitHub Docs: Push-Schutz beim Secret Scanning
GitHub Docs: Sensible Daten aus einem Repository entfernen
 Als bevorzugte Quelle auf Google hinzufügen


