


Mit Google anmelden: Die App ist weg, der Zugriff ist geblieben
Der blaue Knopf spart dreißig Sekunden. Kein Formular, kein neues Passwort, ein Klick auf "Mit Google anmelden" und der Dienst ist eingerichtet. Was dabei passiert, bekommt niemand zu sehen. Der Dienst erhält ein Token, und dieses Token gehört ab sofort ihm. Es liegt auf seinen Servern und nicht auf deinem Gerät, weshalb es auch dort liegen bleibt, wenn du die App vom Handy wirfst.
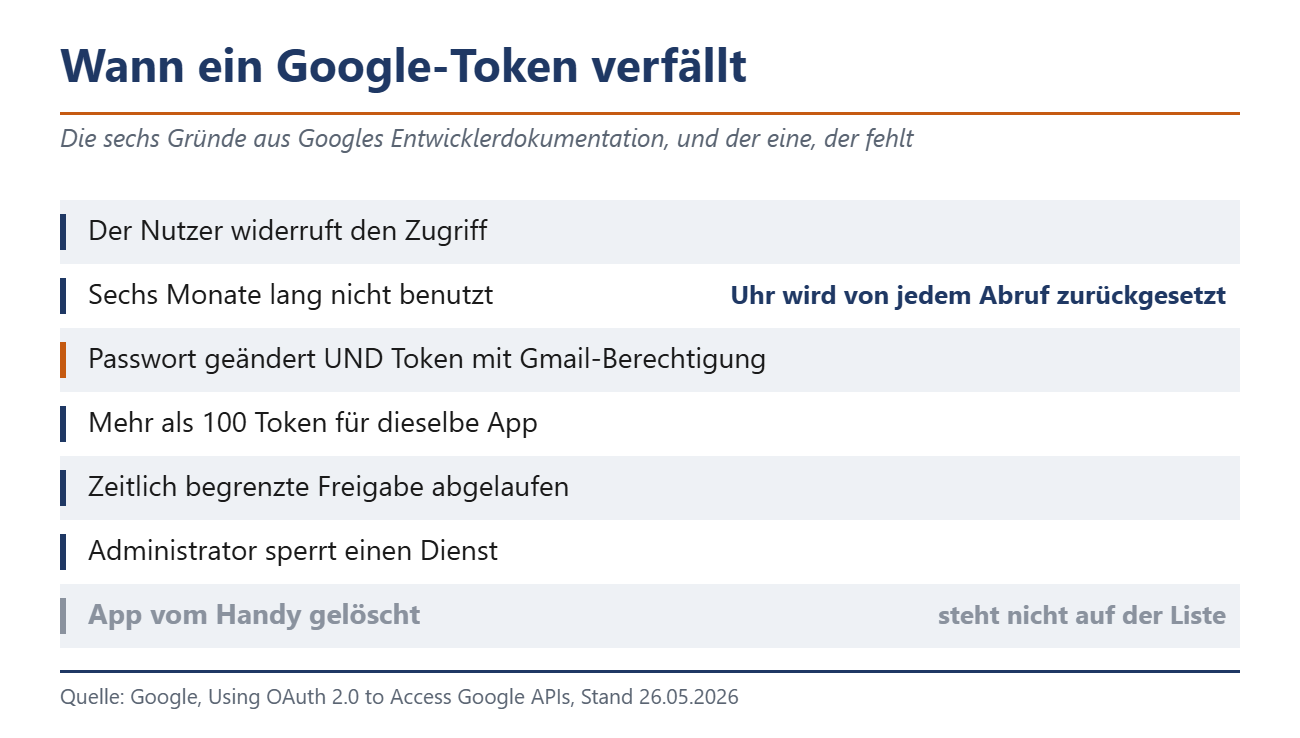
Google zählt in seiner Entwicklerdokumentation genau auf, wann so ein Token ungültig wird. Es verfällt, wenn der Nutzer den Zugriff widerruft, wenn es sechs Monate lang nicht benutzt wurde, wenn der Nutzer das Passwort ändert und das Token Gmail-Berechtigungen enthält, wenn das Konto mehr als 100 Token für dieselbe App angesammelt hat, wenn eine zeitlich begrenzte Freigabe abläuft oder wenn ein Administrator etwas sperrt. Das Löschen der App taucht in dieser Aufzählung nicht auf, denn die Deinstallation erreicht den Server des Anbieters überhaupt nicht.
Die Sechs-Monats-Regel räumt nicht auf
Der zweite Punkt in dieser Liste klingt beruhigend, ein halbes Jahr und dann ist Schluss. Die Uhr läuft allerdings nur, solange das Token unberührt bleibt, und jeder Abruf setzt sie wieder auf null. Ein Dienst, der im Hintergrund weiter Kontakte synchronisiert oder einmal pro Woche in den Kalender schaut, verlängert sich seinen Zugang damit unbegrenzt selbst. Die Regel greift also ausgerechnet dort, wo ohnehin nichts mehr passiert.
Seit Juni 2025 löscht Google zusätzlich die Entwickler-Zugänge selbst, wenn sie sechs Monate ungenutzt bleiben. In der Hilfe steht, was danach nicht mehr geht. Der Dienst lässt sich nicht mehr für die Anmeldung über Google verwenden, und bestehende Token laufen ins Leere. Für dich bedeutet das, dass ein Dienst, bei dem du nie ein eigenes Passwort gesetzt hast, eines Tages einfach nicht mehr aufmacht.
Das Passwort schützt nur den Posteingang
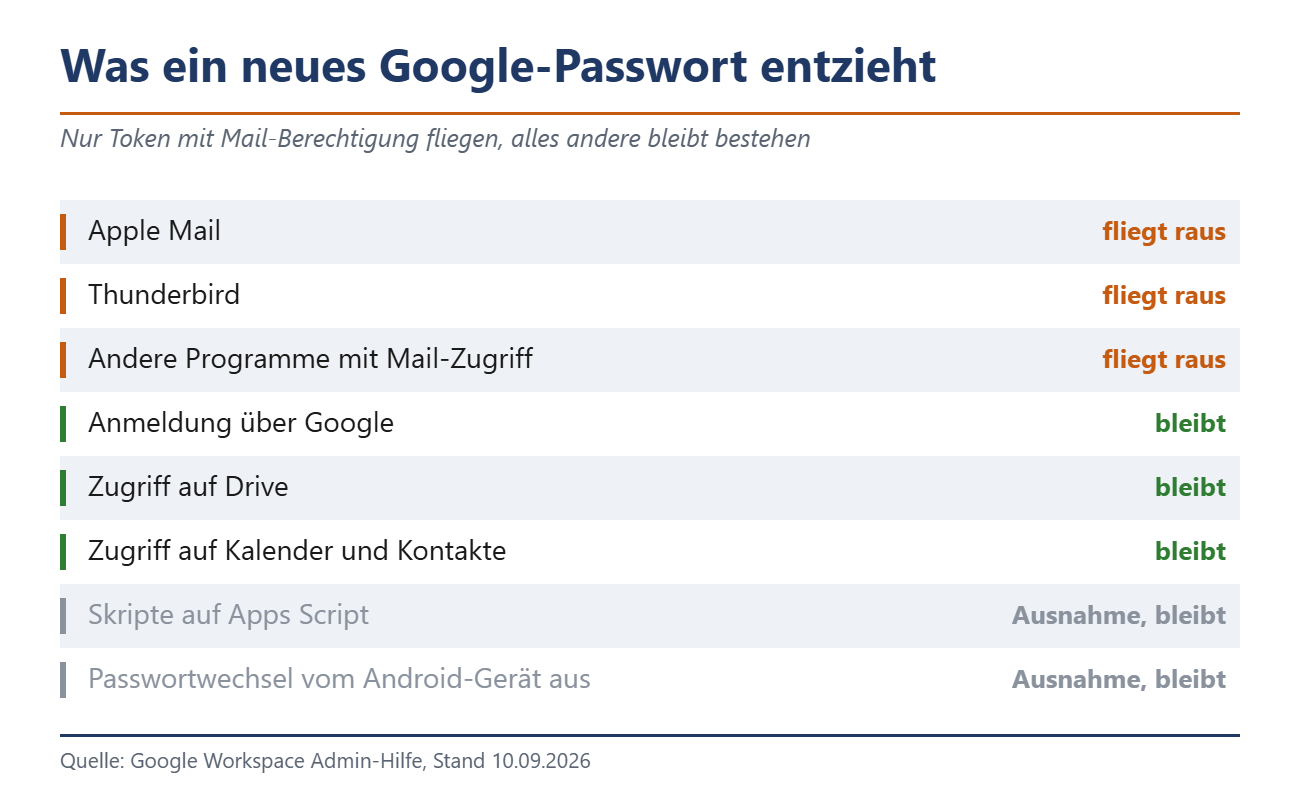
Nach einem mulmigen Gefühl lautet der verbreitetste Ratschlag, das Passwort zu ändern. Bei Google wirkt das an genau einer Stelle. In der Admin-Hilfe steht, dass Token für bestimmte Produkte beim Passwortwechsel automatisch entzogen werden, gemeint sind die für Mail-Berechtigungen. Apple Mail und Thunderbird hören danach auf zu synchronisieren, andere Programme mit Mail-Zugriff ebenfalls.
Alles andere übersteht das neue Passwort ohne Kratzer, also die reine Anmeldung über Google, der Zugriff auf Drive, auf den Kalender und auf die Kontakte. In der Entwicklerdokumentation steht der entscheidende Halbsatz, den außerhalb der Branche niemand liest, nämlich dass das Token ungültig wird, wenn der Nutzer das Passwort ändert und das Token Gmail-Berechtigungen enthält.
Selbst bei Mail nennt Google drei Ausnahmen. Skripte auf Basis von Apps Script sind ausgenommen. Wird das Passwort von einem Android-Gerät aus geändert, behält dieses Gerät seinen Zugang. IMAP-Sitzungen, die über dieses Verfahren angemeldet wurden, bleiben ebenfalls unberührt.
Wo du nachsiehst, Anbieter für Anbieter
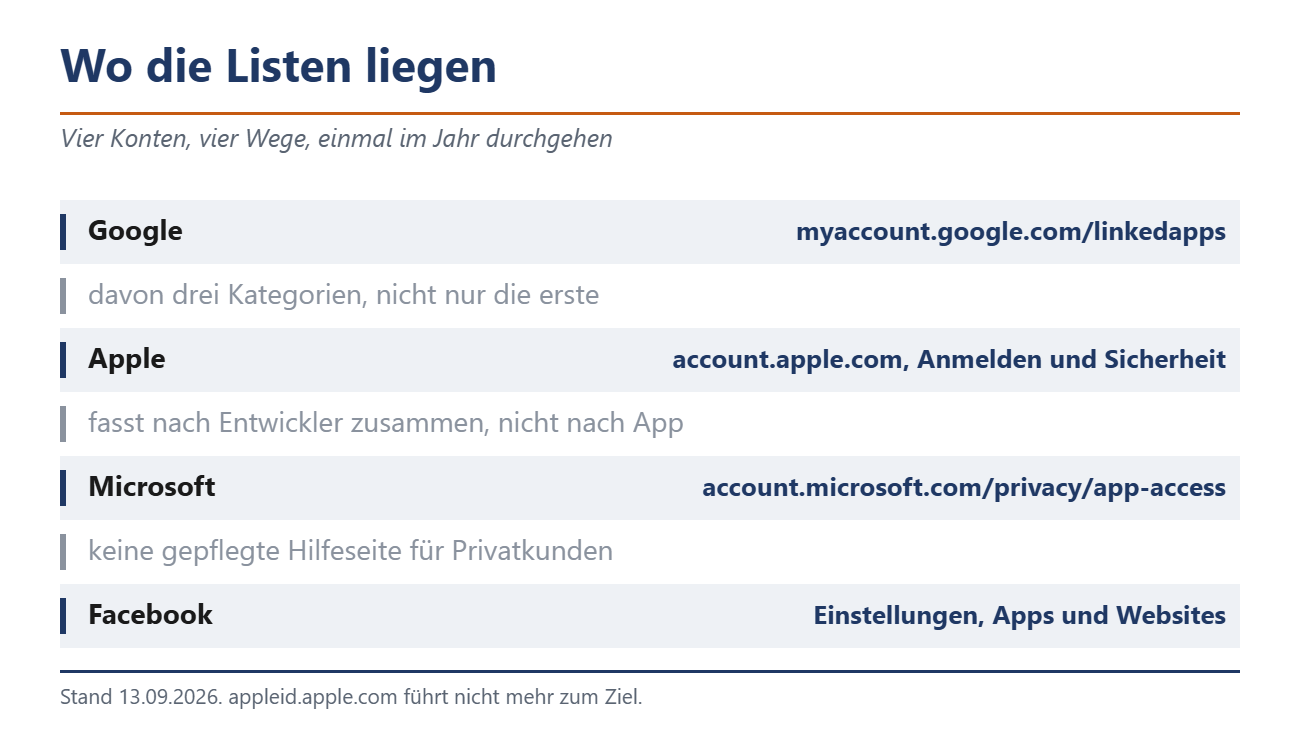
Bei Google liegt die Liste unter myaccount.google.com/linkedapps. Dort gibt es drei Kategorien, und wer nur die erste durchgeht, hat die Hälfte übersehen. Unter "Über Google anmelden" stehen die reinen Logins, unter "Zugriff auf Ihr Google-Konto" die Dienste, die wirklich Daten lesen, dazu kommen verknüpfte Konten. Zum Entfernen wählt man den Eintrag, dann Details ansehen, dann je nach Kategorie entweder "Über Google anmelden nicht mehr verwenden" oder "Zugriff entfernen".
Bei Apple hat sich der Weg geändert, die alte Adresse appleid.apple.com führt nicht mehr zum Ziel. Apple nennt in der aktuellen Hilfe account.apple.com, dort Anmelden und Sicherheit, dann "Mit Apple anmelden". Auf dem iPhone steht es unter Einstellungen, eigener Name, "Mit Apple anmelden". Eine Besonderheit kommt dazu, denn Apple fasst nach Entwickler zusammen statt nach App. Wer einen Zugriff entfernt, entfernt ihn für alle Apps desselben Anbieters.
Bei Facebook heißt der Bereich "Apps und Websites" in den Einstellungen. Für Microsoft-Konten führt der Weg über account.microsoft.com/privacy/app-access, allerdings mit einer Einschränkung. Eine gepflegte Hilfeseite für Privatkunden gibt es dazu nicht, die offizielle Anleitung von Microsoft behandelt Geschäfts- und Schulkonten. Dort steht immerhin ein Satz, der auch Privatnutzer betrifft, weil manche Berechtigungen sich nicht widerrufen lassen, sobald ein Administrator sie erteilt hat.
Was der Widerruf nicht kann
Hier endet der Aufräumeffekt, und Google sagt es selbst, auf Deutsch, in der eigenen Hilfe. Wer eine Verbindung löscht, wird nicht mehr automatisch angemeldet, doch die Daten in der App des Drittanbieters werden dadurch nicht gelöscht.
Facebook formuliert es ähnlich und schiebt die Verantwortung weiter, indem es darauf hinweist, die App habe möglicherweise Informationen gespeichert, und man möge den Entwickler bitten, sie zu löschen. Bei Apple zeigt sich dasselbe an anderer Stelle, weil man bei einer erneuten Anmeldung über Apple wieder im selben Konto landet wie vorher.
Eine Forschungsarbeit der University of Illinois at Chicago hat das 2018 auf der USENIX Security für 95 große Dienste durchgemessen. Damals boten 89,5 Prozent der untersuchten Anbieter überhaupt keine Möglichkeit, aktive Sitzungen für ungültig zu erklären. Die Zahlen sind acht Jahre alt, die Mechanik dahinter ist dieselbe geblieben.
Wie viele Verbindungen ein durchschnittliches Konto mitschleppt, weiß übrigens niemand. Weder Google noch Apple, Microsoft oder Meta veröffentlichen diese Zahl, und eine Studie dazu existiert nicht. Das ist für sich genommen schon eine Antwort auf die Frage, wie genau in diesem Bereich hingesehen wird.
Warum das kein theoretisches Problem ist
Im August 2025 griffen Angreifer über gestohlene Token der Anwendung Salesloft Drift auf Salesforce-Daten zahlreicher Unternehmen zu. Google Threat Intelligence hat den Ablauf dokumentiert. Der Zugriff begann demnach am 8. August und lief bis mindestens zum 18. des Monats. Bereits einen Tag nach Beginn lasen die Angreifer damit auch Mails aus einigen Google-Workspace-Konten. Salesloft und Salesforce entzogen alle aktiven Token der Anwendung erst zwei Tage nach dem letzten beobachteten Zugriff. Passwörter halfen dabei nicht, die Zwei-Faktor-Anmeldung ebenso wenig, denn wer ein gültiges Token hat, braucht beides nicht.
Auch Meta hat eingeräumt, dass die eigenen Aufräummechanismen versagen können. 2020 teilte das Unternehmen mit, ein Fehler habe es schätzungsweise 5.000 Entwicklern ermöglicht, weiter Informationen zu erhalten, obwohl die Nutzer die betreffenden Apps seit über 90 Tagen nicht mehr angefasst hatten.
Der Aufwand für dich bleibt überschaubar. Vier Listen, einmal durchgehen, alles raus, was du nicht wiedererkennst oder seit Monaten nicht benutzt hast. Wenn ein Dienst danach nicht mehr aufmacht, hast du die Antwort auf die Frage, ob er noch gearbeitet hat.
Quelle(n)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Als bevorzugte Quelle auf Google hinzufügen


