


Claude Code legt Tausende Zugangsdaten auf GitHub offen
Bei der Nutzung von Anthropics Claude Code sind sensible Zugangsdaten in öffentlichen GitHub-Repositories gelandet. Sicherheitsforscher von Apiiro haben Tausende offengelegte Zugangsdaten in Konfigurationsdateien entdeckt, die das KI-Programmierwerkzeug angelegt hat. Darunter sind Datenbankpasswörter, Keys für Cloud-Dienste und SSH-Zugangsdaten.
Das Problem liegt darin, wie Claude Code freigegebene Shell-Befehle speichert. Wählt ein Entwickler "Ja, und nicht erneut nachfragen", trägt das Tool den Befehl in die Liste erlaubter Aktionen in der lokalen Datei .claude/settings.local.json ein. Steht in dem Befehl ein Passwort oder ein API-Token, speichert Claude Code diese Zugangsdaten ebenfalls in der Datei.
Die Datei soll auf dem Rechner des Entwicklers bleiben. Damit sie nicht in ein Repository gelangt, setzt Claude Code sie auf die globale Git-Ignore-Liste des Nutzers. Dieser Schutz greift jedoch unter Umständen nicht, wenn ein Projekt auf einen anderen Rechner geklont oder ein Ordner nachträglich in ein Git-Repository umgewandelt wird. So kann die Konfigurationsdatei versehentlich eingecheckt und in ein öffentliches Repository hochgeladen werden. In einigen Fällen hat Claude Code Änderungen an der Datei sogar selbst eingecheckt.
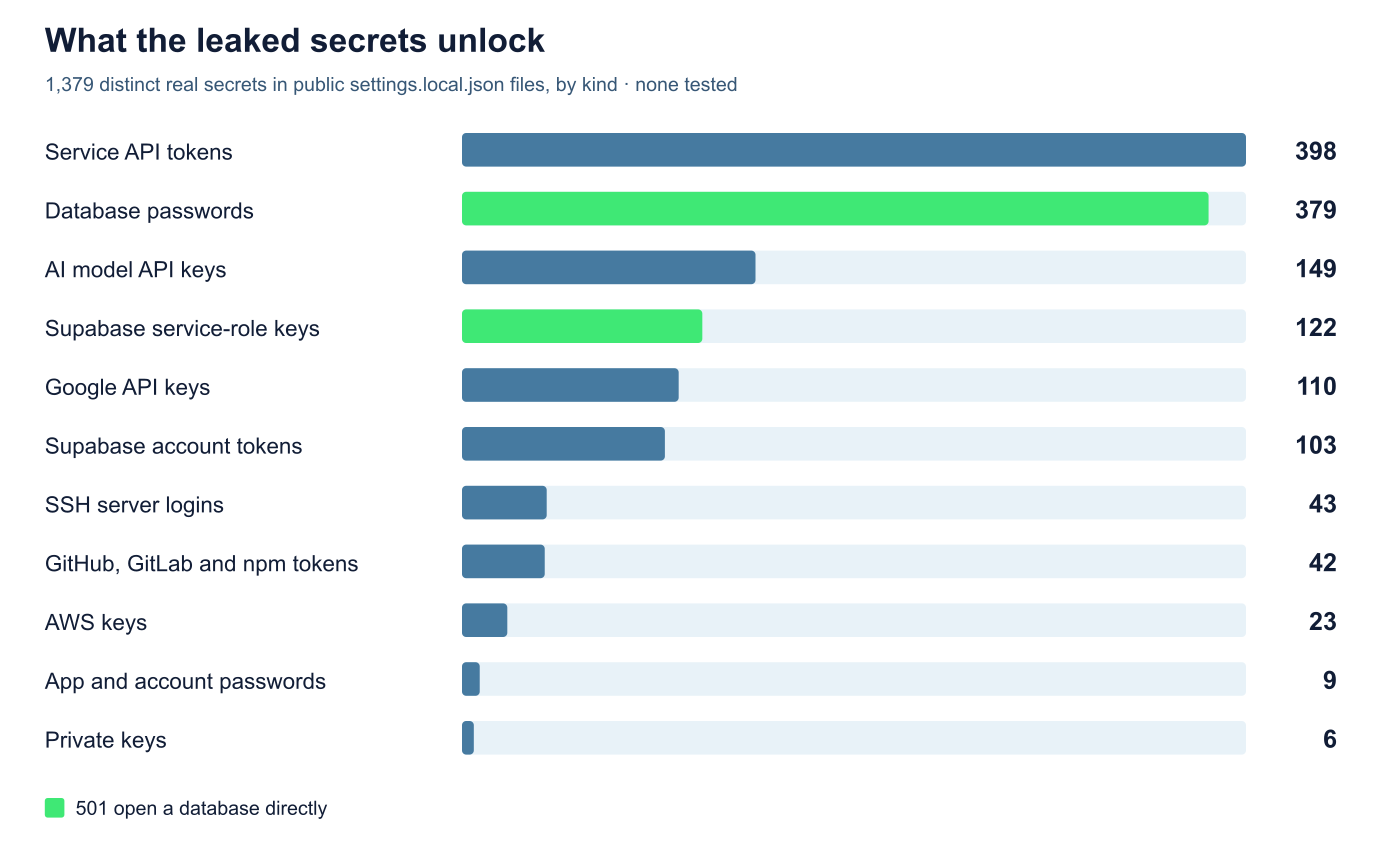
Apiiro hat in öffentlichen GitHub-Repositories mehr als 104.000 Kopien der Konfigurationsdatei gefunden. In 1.122 davon sind die Forscher auf echte Zugangsdaten gestoßen. Bei der Auswertung des Git-Verlaufs und weiterer veröffentlichter Dateien haben sie in knapp 2.000 Repositories insgesamt 2.539 unterschiedliche Zugangsdaten identifiziert. Dazu zählen Datenbankpasswörter, Keys für Cloud-Dienste, API-Tokens und private SSH-Zugangsdaten. Einige der betroffenen Repositories gehören Unternehmen, darunter Softwareherstellern und Dienstleistern.
Anthropic kennt das Problem und prüft, wie sich weitere Vorfälle verhindern lassen. Laut Boris Cherny, dem Leiter von Claude Code, erwägt das Team eine integrierte Suche nach sensiblen Zugangsdaten und Änderungen daran, wie das Tool Berechtigungen für Befehle verwaltet. Cherny rät Entwicklern außerdem, Sicherheitsscanner einzusetzen und lokale Konfigurationsdateien aus Repositories herauszuhalten.
Laut Apiiro haben die beiden verbreiteten Sicherheitsscanner Gitleaks und TruffleHog 215 von 1.122 Dateien mit sensiblen Zugangsdaten übersehen. Besonders schwer zu erkennen sind Passwörter, die direkt in gewöhnlichen Befehlszeilen stehen.
Entwickler sollten vorerst prüfen, ob die Datei .claude/settings.local.json in öffentliche Repositories eingecheckt worden ist, und möglicherweise offengelegte Zugangsdaten entfernen. Die Datei einfach zu löschen reicht nicht aus, da sensible Informationen im Git-Verlauf und in Forks des Projekts erhalten bleiben können. Apiiro empfiehlt, alle Passwörter und Keys zu ersetzen, die von dem Leak betroffen sein könnten.
Quelle(n)
Apiiro via Ars Technica
 Als bevorzugte Quelle auf Google hinzufügen


