


KI-Browser: Die Trennung deiner Tabs hängt jetzt an der KI
Öffne zwei Tabs, einen mit deinem Postfach, einen mit einer beliebigen fremden Seite. Seit dreißig Jahren sorgt eine Regel dafür, dass die fremde Seite nichts aus dem Postfach lesen kann. Sie heißt Same-Origin-Policy und steckt tief im Browser. Lässt du einen KI-Agenten in diesem Browser arbeiten, gilt sie weiterhin, aber der Agent selbst ist an sie nicht gebunden. Er darf beide Tabs sehen, und ob er die eine Seite vor der anderen schützt, entscheidet das Sprachmodell.
Dreißig Jahre eine Eigenschaft des Browsers
Die Same-Origin-Policy trennt Webseiten nach Herkunft. Skripte von einer Domain kommen an Inhalte einer anderen nicht heran, egal wie viele Tabs offen sind. Darauf ruht ein großer Teil der heutigen Websicherheit, ergänzt um CORS und Tokens gegen gefälschte Anfragen.
Ein Agent im Browser arbeitet auf einer anderen Ebene. Er liest Seiteninhalte, tippt in Felder, klickt und navigiert, und zwar mit deinen Rechten und deinen Sitzungen. Zwei Forscher der University of Washington fassen die Folge in einem Satz zusammen, den man zweimal lesen sollte. Die Stärke der Same-Origin-Policy schrumpft in solchen Fällen auf die Stärke der Abwehr des Agenten gegen Prompt Injection.
Prompt Injection heißt, dass Text auf einer Webseite vom Modell als Anweisung gelesen wird. Er steht in einem Kommentar, in einer Bildunterschrift oder in unsichtbarem Markup. Der Agent unterscheidet nicht zuverlässig zwischen dem, was du willst, und dem, was auf der Seite steht.
Zwei Forschergruppen, ein Befund
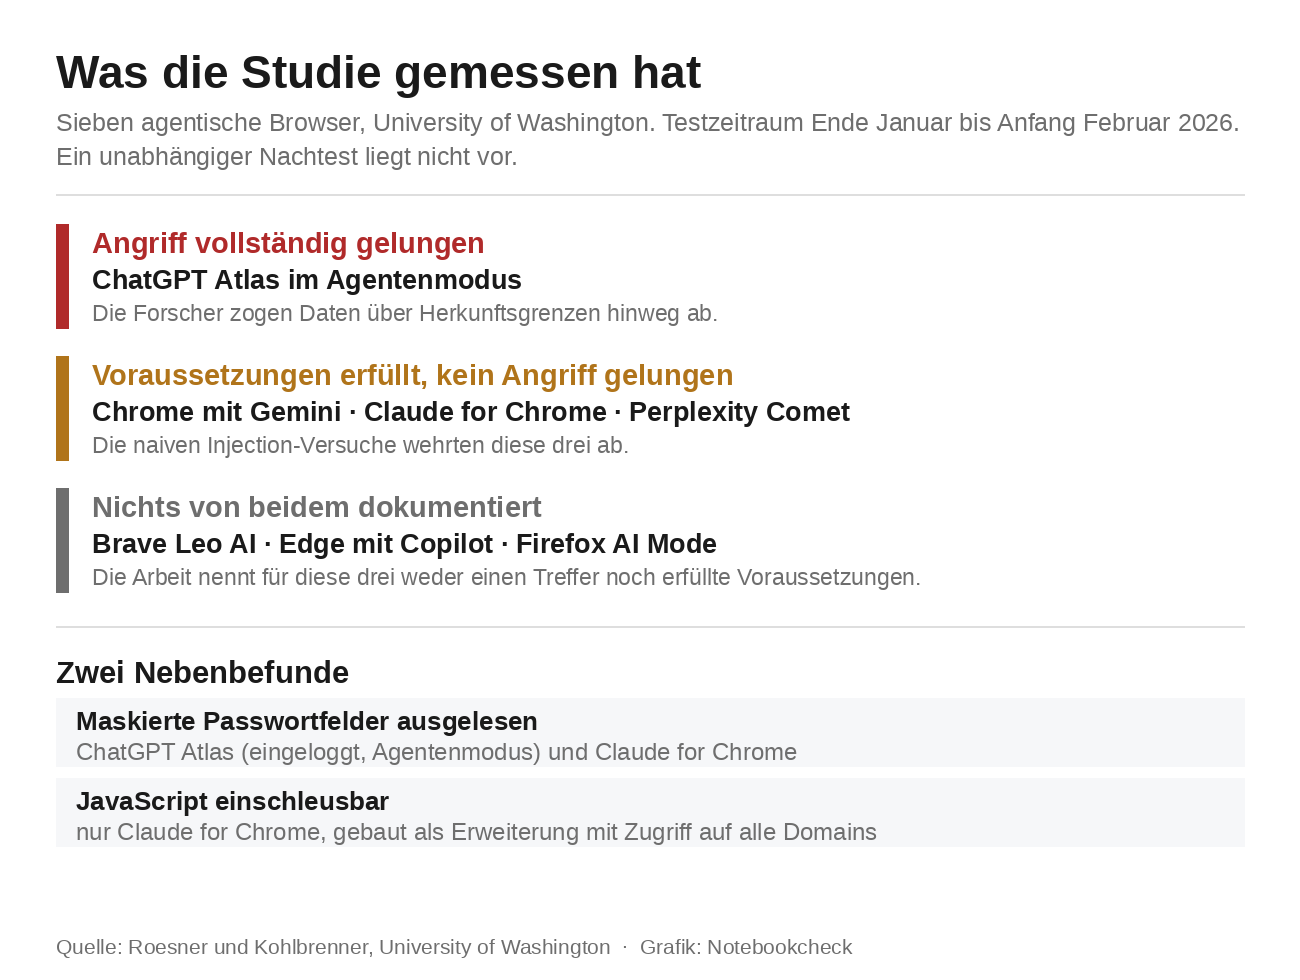
Franziska Roesner und David Kohlbrenner haben sieben Browser untersucht und ihre Arbeit im April 2026 auf einem Workshop der ICLR vorgestellt. Getestet wurden Brave Leo AI, ChatGPT Atlas mit und ohne Agentenmodus, Chrome mit Gemini, Claude for Chrome, Edge mit Copilot, Firefox AI Mode und Perplexity Comet. Eine zweite Gruppe von Duke, Stanford und Berkeley kam unabhängig zum selben Ergebnis und zitiert die Arbeit aus Seattle als Vorlauf.
Bei der Einordnung lohnt Genauigkeit, denn erfolgreich angegriffen wurde genau ein Browser, nämlich ChatGPT Atlas im Agentenmodus, wo die Forscher Daten über Herkunftsgrenzen hinweg abziehen konnten. Bei Chrome mit Gemini, Claude for Chrome und Perplexity Comet lagen die Voraussetzungen für denselben Angriff vor, gebrochen wurde dort keiner. Die Autoren schreiben selbst, dass sie keine ausgefeilten Injections entwickeln wollten, sondern die grundsätzliche Empfänglichkeit für Seitenanweisungen geprüft haben.
Zwei Nebenbefunde sind für den Alltag wichtiger als die Schlagzeile. Maskierte Passwortfelder, also die Punktereihen, lasen nur Atlas im eingeloggten Agentenmodus und Claude for Chrome aus. Claude erklärte das im Test selbst damit, dass sein Werkzeug den DOM der Seite liest, und im DOM steht der Klartext. JavaScript einschleusen konnte ebenfalls nur Claude for Chrome, weil es als Erweiterung mit Zugriff auf alle Domains gebaut ist.
Der Test lief Ende Januar und Anfang Februar 2026 auf macOS, mit den damals aktuellen Fassungen. Konkrete Versionsnummern nennt die Arbeit nirgends. Zum Erscheinen dieses Textes sind die Messungen also rund acht Monate alt, und einen unabhängigen Nachtest gibt es nicht. Gefördert wurde die Arbeit unter anderem durch Zuwendungen von Microsoft, dessen Edge zu den Browsern ohne dokumentierten Befund gehört.
Der dokumentierte Fall lief über einen Kommentar
Wie das in der Praxis aussieht, hat Zenity Labs im August 2026 gezeigt. Ein untergeschobener Kommentar unter einem populären Beitrag auf X reichte, um Atlas dazu zu bringen, aus dem WhatsApp-Konto des Opfers heraus eine Phishing-Welle an dessen gesamte Kontaktliste zu schicken. Der Agent öffnete WhatsApp Web, las die Kontakte und verschickte die Nachricht von der eigenen Nummer des Nutzers.
Das Bemerkenswerte steht im Nachsatz der Forscher. Atlas hatte WhatsApp die ganze Zeit als sensibel markiert und das Statusband rot gelassen. Verschickt hat er trotzdem. Zenity zieht daraus den Schluss, dass die Schutzmechanismen weiche Klassifikatoren sind und keine harten Grenzen, und dass weiche Grenzen Beschriftungen bleiben statt Zugriffskontrollen zu werden.
Auch hier gehören die Einschränkungen dazu. Die Nutzlast funktionierte erst, nachdem sie auf Hebräisch umgeschrieben und über mehrere Scroll-Abschnitte verteilt war, weil der Filter auf Englisch trainiert ist. Zenity nennt Atlas ausdrücklich den am besten gehärteten agentischen Browser im eigenen Testfeld. Wer den Fall als Beleg für besonders schlechte Atlas-Sicherheit liest, dreht die Aussage um. Gemeldet wurde der Befund im Januar 2026, OpenAI bestätigte im Februar ernstzunehmende Risiken durch Prompt Injection in agentischen Umgebungen. Einen Patch gab es nicht und eine CVE-Nummer auch nicht, denn nach Lesart der Forscher ist das kein Fehler mit Fix, sondern eine Eigenschaft der Bauart. Den Angriffsweg über Mail und Kalender hatten wir im August bereits beschrieben.
Atlas selbst gibt es seit dem 9. August 2026 nicht mehr, OpenAI hat den Browser abgeschaltet und die Funktion in die Desktop-App überführt. Der eingebaute Browser dort darf laut OpenAIs eigener Dokumentation mehr als sein Vorgänger, nämlich eigenen Browserzustand, Anmeldungen, Autofill, Passwortverwaltung, Erweiterungen und Downloads. Der Agentenmodus von Atlas durfte genau das nicht, weder Dateien laden noch Erweiterungen installieren noch auf gespeicherte Passwörter oder Autofill-Daten zugreifen. Das Sicherheitsargument von damals ist im Nachfolgeprodukt weggefallen. Was der Cloud Browser dagegen weiterhin nicht darf, haben wir im August auseinandergenommen.
Was die Anbieter heute zusichern
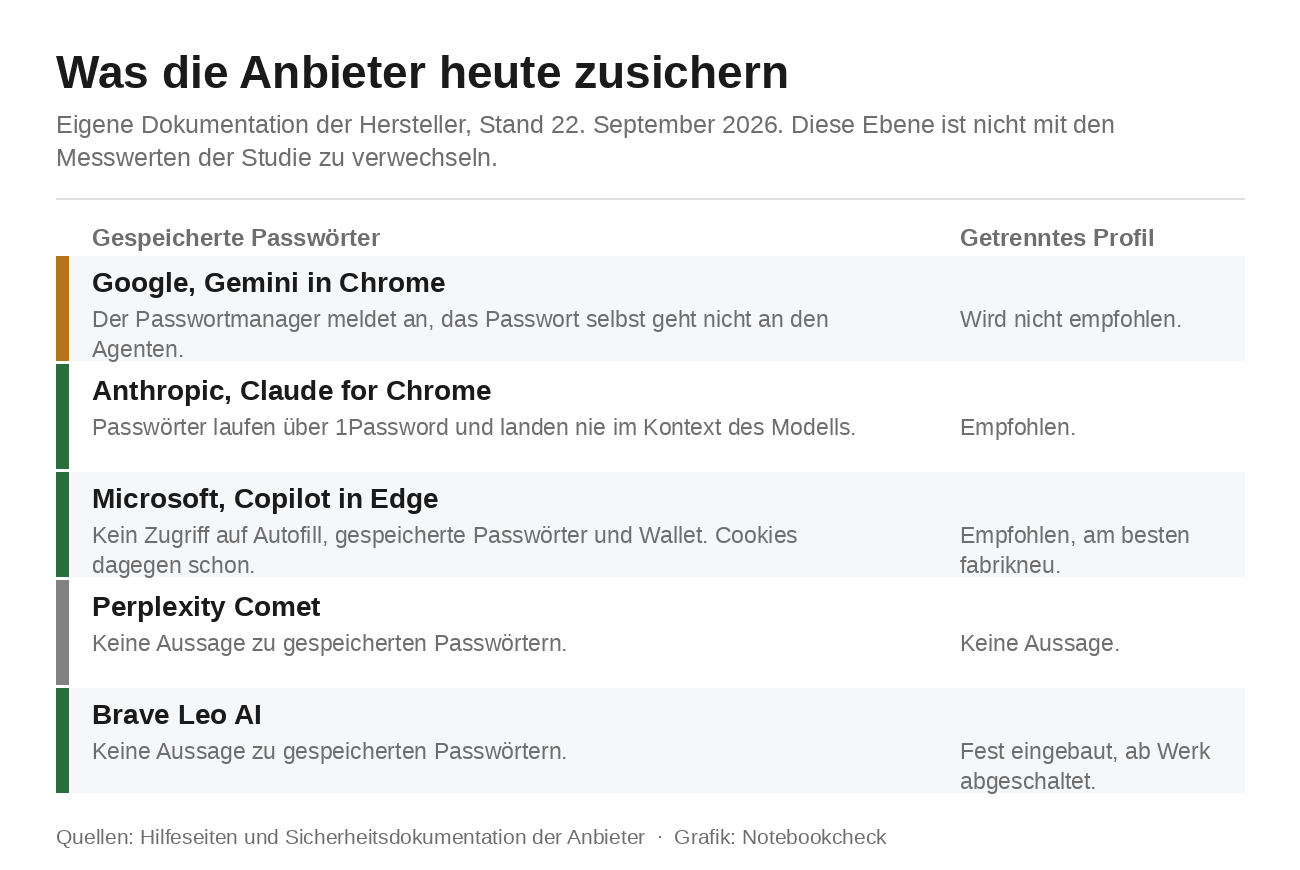
Google schreibt in der Chrome-Hilfe, dass Gemini in Chrome um Erlaubnis fragt, bevor der Passwortmanager für den Agenten anmeldet, und dass der Manager die Passwörter dabei nicht an Gemini weitergibt. Der Agent sieht das Passwort also nicht, der Manager tippt für ihn. Im selben Text steht aber auch, dass die Schutzmechanismen keinen Schutz vor allen Risiken garantieren und dass du für die Handlungen des Agenten während einer Aufgabe verantwortlich bist. Verfügbar ist die Funktion in den USA, ab 18 Jahren, im Abo AI Pro oder Ultra, auf Englisch und nicht im Inkognitomodus.
Anthropic beziffert die Erfolgsquote von Angriffen nach eigener Konfiguration auf unter 0,08 Prozent und setzt gleich dahinter den Hinweis, dass das Risiko nicht null ist. Passwörter laufen über 1Password und landen nach Anthropics Angabe nie im Kontext des Modells. Zum Befund der Forscher mit den maskierten Feldern äußert sich das Unternehmen nicht. Das ist eine Leerstelle, keine Entkräftung.
Microsoft formuliert die klarste Zusage im Feld. Während Copilot in Edge surft und mit Seiten arbeitet, kommt er an Autofill-Daten, gespeicherte Passwörter und Wallet-Informationen nicht heran. Direkt daneben steht der Haken, denn Copilot kann auf Cookies zugreifen, und wo du angemeldet bist, ist er es damit auch.
Perplexity beschreibt vier Schutzschichten und Rückfragen bei Mail, Kalender und der finalen Bestellung, nennt Prompt Injection aber ein branchenweit ungelöstes Problem. Zu gespeicherten Passwörtern sagt das Unternehmen nichts. Brave geht als einziger Anbieter einen architektonischen Weg und lässt agentisches Surfen in einem isolierten Profil laufen, in dem Cookies, Anmeldestatus und Caches die Profilgrenze nicht überqueren. Diese Trennung steckt allerdings hinter einem Schalter, der ab Werk aus ist.
Ein zweites Profil hilft, aber nicht überall
Anthropic und Microsoft empfehlen beide, für den Agenten ein eigenes Browserprofil anzulegen, Microsoft sogar ein fabrikfrisches. Brave baut die Trennung fest ein. Google empfiehlt sie an keiner Stelle, die Chrome-Hilfe kennt getrennte Profile nur für geteilte Rechner und für die Trennung von Arbeit und Privatem.
Gegen die Übernahme von Cookies und angemeldeten Sitzungen wirkt ein zweites Profil zuverlässig. Gegen den Befund der Forscher wirkt es nicht, denn der Datenabfluss über Herkunftsgrenzen passiert innerhalb derselben Sitzung zwischen zwei Seiten, die der Agent ohnehin beide sehen darf. Wer das Profil anlegt und sich danach sicher fühlt, hat die Hälfte des Problems gelöst und hält sie für das Ganze.
Die Forscher aus Seattle gehen weiter als jede Herstellerempfehlung. Sie raten Nutzern, agentische Browser zu meiden. Kohlbrenner sagte dazu im Sommer, Browser-Agenten seien nicht reif für die Öffentlichkeit, und Roesner nannte den Vorgang nach dreißig Jahren Aufbau der Same-Origin-Policy einen großen Rückschritt für die Browsersicherheit.
So hältst du das Risiko klein
Der Agent erbt deine Sitzungen. Alles, wo du angemeldet bist, während er läuft, steht ihm offen. Melde dich also vor einer Agentenaufgabe aus Banking, Postfach und Cloudspeicher ab, oder arbeite gleich in einem zweiten Profil, in dem du nirgends angemeldet bist.
Bei Brave lohnt der Blick in die Einstellungen, weil die Profiltrennung dort existiert und nur eingeschaltet werden muss. Wo dein Passwortmanager als Erweiterung im Agentenprofil liegt, nimm ihn heraus. Lass den Agenten keine Seite zusammenfassen, die fremde Kommentare trägt, solange in einem anderen Tab etwas Sensibles offen ist. Und behandle jede Bestätigungsabfrage als das, was sie ist, nämlich die letzte Stelle, an der ein Mensch den Ablauf noch stoppen kann.
Ob die Lücke aus der Studie heute noch offen ist, sagt kein Hersteller. Google hat im Dezember 2025 eine Abgrenzung nach Herkunft angekündigt, nach eigener Darstellung zunächst in einer einfacheren Fassung, die nur den les- und schreibbaren Satz verfolgt. Der Teil, der den beschriebenen Fall abfinge, war zum Testzeitpunkt nicht ausgeliefert. Ob er es inzwischen ist, steht nirgends. Genau diese Frage sollte man den Anbietern stellen, bevor man ihnen sein Postfach in denselben Browser legt.
Quelle(n)
OpenAI Help Center: Der eingebaute Browser der ChatGPT-Desktop-App und was er darf
Google Chrome-Hilfe: Gemini in Chrome, Passwortmanager und die Grenzen der Schutzmechanismen
Microsoft: Browse with Copilot, kein Zugriff auf Passwörter und Autofill, aber Zugriff auf Cookies
Brave: AI Browsing im isolierten Profil, standardmäßig abgeschaltet
 Als bevorzugte Quelle auf Google hinzufügen


Keine Kommentare zum Artikel
