

Seiko deaktiviert Funktion im Onlineshop nach Sicherheitsvorfall
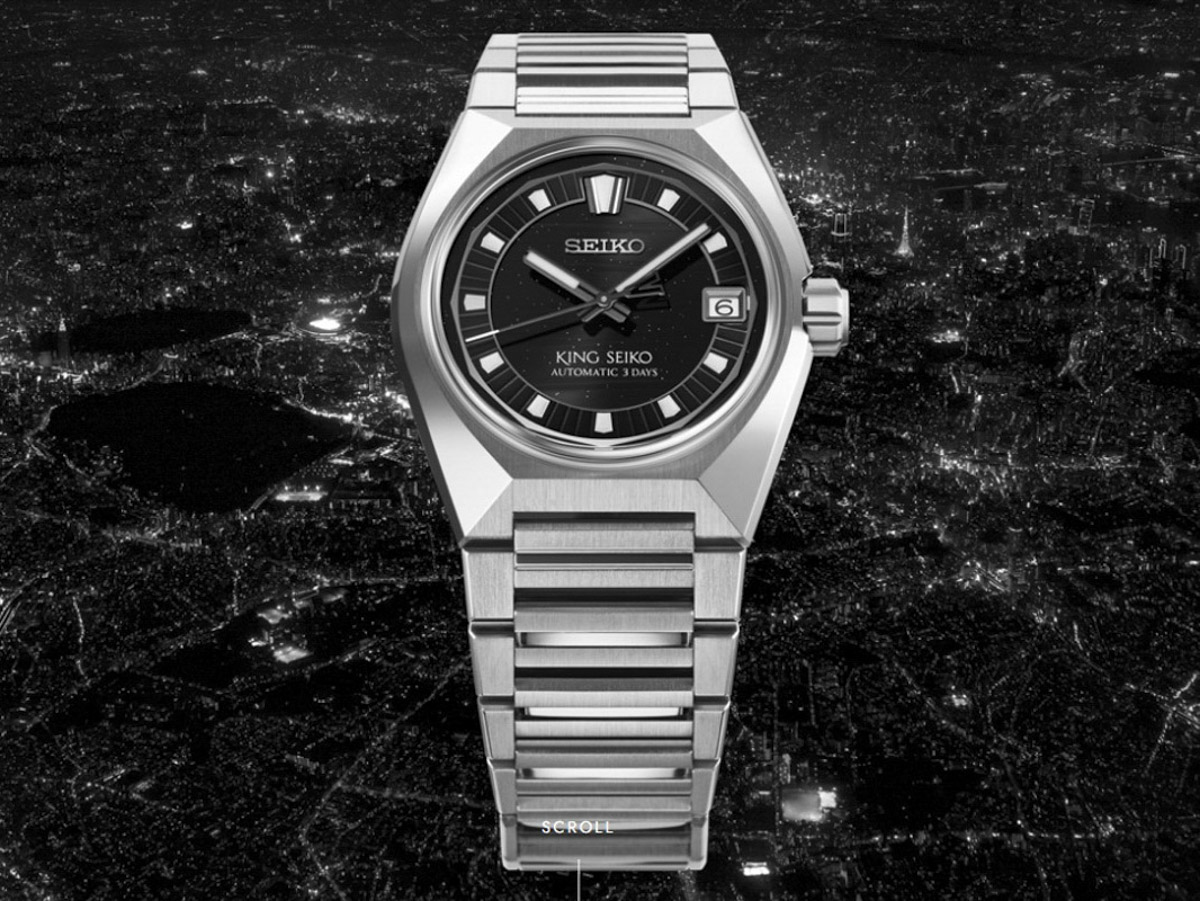
Seiko hat die Wunschlistenfunktion in drei japanischen Onlineshops nach einem Sicherheitsvorfall beim Drittanbieter Swym deaktiviert. Der Uhrenhersteller hat die Entscheidung am 30. Oktober 2026 bekannt gegeben und bestätigt, dass die Anwendung Wishlist Plus vorsorglich entfernt worden ist.
Betroffen sind Grand Seiko Boutique Online, Seiko Online Store und Seiko Clock Online Store. Die Favoritenfunktion steht dort nicht mehr zur Verfügung. Das Unternehmen untersucht unterdessen, ob der Vorfall Auswirkungen auf seine Websites gehabt hat.
Der Vorfall geht über den Ausfall einer Einkaufsfunktion hinaus. Laut dem Sicherheitsbericht von Swym hat ein Unbefugter am 14. Oktober die Konfiguration der Anwendung verändert. Dadurch ist auf bestimmten Seiten einer begrenzten Anzahl von Onlineshops Schadcode geladen worden.
Angreifer nehmen Schaltflächen zum Bezahlen ins Visier
Nach Angaben von Swym konnte das eingeschleuste Skript Kunden beim Klick auf eine Schaltfläche zum Bezahlen auf eine externe Website umleiten, die eine legitime Bezahlseite nachgeahmt hat. Wer dort Kartendaten eingegeben hat, könnte diese dadurch den Angreifern preisgegeben haben.
Die unbefugte Konfigurationsänderung ist am 14. Oktober zwischen 12:06 und 13:56 Uhr deutscher Zeit erfolgt. Um 17:02 Uhr hat der Anbieter mit der Bereitstellung von Korrekturen begonnen, um 18:32 Uhr ist diese abgeschlossen gewesen.
In seinen Sicherheits-FAQ vom 20. Oktober hat Swym klargestellt, dass der Schadcode beim Betätigen von Schaltflächen zum Bezahlen auf betroffenen Produkt-, Kategorie- und Warenkorbseiten aktiv geworden ist. Eingaben in die regulären Bezahlformulare der Shops hat er nicht automatisch erfasst.
Das Unternehmen hat anschließend die Zugangsdaten der Anwendung ungültig gemacht, das eingeschleuste Skript entfernt und seine Sicherheitsmaßnahmen verstärkt. Zudem hat Swym Wishlist Plus vorübergehend bei allen Händlern deaktiviert, auch bei Shops, die nicht unmittelbar vom Angriff betroffen gewesen sind. Danach hat der Anbieter mit der schrittweisen Wiederherstellung begonnen.
Kein bestätigter Abfluss von Kundendaten bei Seiko
Nach Angaben von Seiko gibt es bislang keine Bestätigung dafür, dass personenbezogene Daten aus den eigenen Onlineshops abgeflossen sind. Ob Kunden auf betrügerische Bezahlseiten umgeleitet worden sind, hat das Unternehmen nicht mitgeteilt.
Auch Swym hat nach eigenen Angaben keine Hinweise darauf gefunden, dass Händlerkonten oder in seiner Anwendung gespeicherte Kundendaten kompromittiert worden sind. Die Untersuchung zeigt allerdings, dass Kunden möglicherweise Daten preisgegeben haben, wenn sie diese manuell auf einer externen, betrügerischen Bezahlseite eingegeben haben.
Seiko mahnt zur Vorsicht bei verdächtigen E-Mails oder SMS, die sich angeblich auf den Vorfall beziehen. Das gilt insbesondere für Nachrichten mit unbekannten Links, Anhängen oder Aufforderungen zur Angabe personenbezogener Daten. Wann die Wunschlistenfunktion zurückkehrt, hat der Uhrenhersteller noch nicht angekündigt. Sollten sich bei der Untersuchung weitere Erkenntnisse ergeben, will Seiko darüber informieren.
Quelle(n)
 Als bevorzugte Quelle auf Google hinzufügen


